Compliance Courses Online for South African FSPs
The South African financial services sector operates under an intricate web of regulatory requirements, from the Financial Advisory and Intermediary Services (FAIS) Act to the Protection of Personal Information Act (POPIA) and the Financial Intelligence Centre Act (FICA). For independent brokers, financial advisors, and Financial Service Providers (FSPs), staying compliant is no longer optional-it is a fundamental business requirement. Compliance courses online have emerged as the most practical and accessible solution for professionals who must balance client service delivery with continuous regulatory education. These digital learning platforms offer flexible, cost-effective, and comprehensive training that addresses the specific compliance challenges facing South African FSPs in 2026. Advisors planning their ongoing learning can also consult our guide to CPD training for financial services professionals in 2026.
The Regulatory Landscape Facing South African FSPs
South African financial services providers navigate one of the continent's most sophisticated regulatory environments. The Financial Sector Conduct Authority (FSCA) enforces standards that demand not just initial compliance but ongoing professional development and monitoring.
Core Compliance Frameworks
The regulatory architecture rests on several pillars that independent brokers must master:
FAIS Act requirements govern how financial advisors conduct business, mandating specific qualifications, fit and proper standards, and continuing professional development. The Act requires representatives to maintain competence through structured learning programmes that cover product knowledge, client advice processes, and ethical conduct.
POPIA obligations transformed how FSPs handle personal information from June 2021. Financial advisors collect, process, and store vast amounts of client data, making data protection compliance critical. Non-compliance carries penalties of up to R10 million or imprisonment, creating significant risk for practices without proper training.
FICA requirements place anti-money laundering and counter-terrorism financing obligations on FSPs. The Risk Management and Compliance Programme (RMCP) sits at the heart of FICA compliance, requiring brokers to establish, maintain, and regularly update comprehensive compliance frameworks.
COFI provisions under the Conduct of Financial Institutions (COFI) Bill will introduce product-specific conduct standards when enacted. Forward-thinking FSPs are already preparing for these changes through proactive compliance education.
Consequences of Non-Compliance
The FSCA has demonstrated increasing willingness to enforce regulatory standards. Enforcement actions in 2025 and early 2026 have included:
- FSP license suspensions for inadequate compliance monitoring
- Fines ranging from R50,000 to R5 million for data protection breaches
- Debarment of key individuals for failing fit and proper requirements
- Mandatory remedial training programmes for non-compliant practices
Benefits of Compliance Courses Online for Financial Services Providers
Digital learning platforms have revolutionised how independent brokers and financial advisors approach regulatory education. Compliance courses online deliver distinct advantages that traditional classroom training cannot match.
Flexibility for Independent Practitioners
Independent brokers rarely have the luxury of closing their practice for a full-day training session. Online compliance courses solve this challenge through:
Self-paced learning modules that professionals can complete during quiet periods, early mornings, or evenings. A broker in Johannesburg can work through FICA training over three evenings rather than blocking out an entire day.
Mobile accessibility enables learning from any location. Advisors travelling to client meetings can complete modules during downtime or while commuting.
Modular structure breaks complex regulations into digestible sections. Instead of eight consecutive hours on POPIA, learners can tackle data subject rights on Monday, security measures on Wednesday, and breach protocols on Friday.
Cost-Effectiveness for Small Practices
Many independent FSPs operate lean practices where every rand counts. Compliance courses online significantly reduce training costs:
| Training Element | Traditional Classroom | Online Course | Saving |
|---|---|---|---|
| Course fees | R3,500 – R5,000 | R1,200 – R2,500 | 50-65% |
| Travel costs | R800 – R2,000 | R0 | 100% |
| Accommodation | R1,200 – R2,500 | R0 | 100% |
| Lost productivity | R3,000 – R8,000 | R500 – R1,500 | 75-85% |
| Total per person | R8,500 – R17,500 | R1,700 – R4,000 | 75-80% |
For a three-person practice, annual compliance training costs can drop from R50,000+ to under R12,000-a transformation that directly impacts profitability.
Comprehensive Record-Keeping
The FSCA expects FSPs to maintain detailed records of compliance training. Online platforms automatically generate:
- Completion certificates with timestamps and version numbers
- Learning pathway documentation showing progression through modules
- Assessment results demonstrating competence verification
- CPD points allocation for FSCA reporting
This automated record-keeping reduces administrative burden whilst ensuring audit-ready documentation.
Up-to-Date Content Delivery
Regulatory requirements change frequently. The OECD Good Practice Guidance on Compliance Programmes emphasises that effective compliance training must reflect current legal and regulatory standards. Quality online platforms update content as regulations evolve, ensuring learners receive current information without purchasing new materials or attending refresher courses.
Essential Compliance Courses for South African FSPs
Independent brokers and financial advisors require specific training aligned with their regulatory obligations. The most critical compliance courses online address these core areas.
POPIA Compliance Training
The Protection of Personal Information Act fundamentally changed data handling requirements. Comprehensive POPIA training covers:
Eight conditions for lawful processing including accountability, processing limitations, purpose specification, further processing limitations, information quality, openness, security safeguards, and data subject participation. Brokers must understand how each condition applies to client information, policy documentation, and claims processing.
Data subject rights implementation teaches FSPs how to handle access requests, correction demands, objections to processing, and deletion requests. The training should include practical workflows and response templates.
Security measures and breach protocols address technical and organisational safeguards appropriate for small practices. Modules cover password policies, encryption requirements, physical security, and the mandatory 72-hour breach notification procedure.
Cross-border data transfers present particular challenges for brokers using offshore technology platforms or reinsurers. Training must explain adequacy determinations, binding corporate rules, and standard contractual clauses.
FICA and RMCP Development
Anti-money laundering compliance remains a priority enforcement area. Essential FICA training includes:
- Client due diligence procedures and documentation requirements
- Enhanced due diligence for high-risk clients and PEPs
- Ongoing monitoring and suspicious transaction reporting
- Record retention requirements (five years minimum)
- RMCP structure, content, and regular review processes
For practices requiring FICA RMCP development support, comprehensive training ensures internal staff can maintain and update the programme after initial implementation.
FAIS Act and Regulatory Exam Preparation
Maintaining FSP licenses requires ongoing FAIS compliance. Critical training areas include:
Fit and proper requirements covering honesty, integrity, financial soundness, and operational ability. Representatives must understand how the FSCA evaluates these criteria during license renewals and compliance inspections.
General Code of Conduct obligations detail how advisors must interact with clients, disclose conflicts of interest, maintain competence, and handle client funds.
Product-specific knowledge ensures representatives can provide appropriate advice across short-term insurance, long-term insurance, investment products, or other categories.
Regulatory examination preparation helps new representatives and those adding product categories pass the mandatory RE exams administered by specified examining bodies.
COFI Readiness Training
Although the Conduct of Financial Institutions Bill awaits final enactment, proactive FSPs are preparing for its requirements:
- Product value and fair outcomes focus
- Enhanced disclosure obligations
- Revised governance and oversight standards
- Expanded customer protection measures
- Conduct standards for product providers and distributors
Early adoption positions practices to implement COFI requirements immediately upon commencement rather than scrambling for last-minute compliance.
Selecting Quality Compliance Courses Online
Not all digital compliance training meets the rigorous standards South African FSPs require. Independent brokers should evaluate potential providers against specific criteria.
Accreditation and Recognition
The FSCA does not directly accredit training providers, but quality indicators include:
CPD point allocation from recognised professional bodies such as the Financial Planning Institute (FPI), National Association of Insurance Brokers and Financial Advisors (NAIBA), or Insurance Institute of South Africa (IISA). Courses should clearly state CPD point values.
Examining body approval for regulatory exam preparation courses ensures alignment with RE exam content and format.
Industry association endorsements suggest peer recognition and quality standards.
Demonstrable expertise in South African financial services regulation rather than generic international compliance content adapted for local markets.
Content Quality Assessment
Effective compliance courses online feature:
- Practical application focus with case studies from South African FSP contexts
- Legislative references citing specific Act sections and FSCA notices
- Template and tool provision including checklists, policies, and implementation guides
- Regular content updates reflecting regulatory changes and FSCA guidance
- Clear learning objectives mapped to regulatory requirements
Avoid courses offering only theoretical knowledge without practical implementation guidance.
Learning Experience Features
The U.S. Department of Justice FCPA Resource Guide notes that effective compliance training should be engaging and interactive. Quality online courses incorporate:
- Video presentations from compliance experts and practitioners
- Interactive scenarios testing application of regulatory principles
- Knowledge checks throughout modules rather than only final assessments
- Downloadable resources for offline reference
- Discussion forums or support channels for learner questions
Assessment rigour matters significantly. Courses should require demonstrated understanding through scenario-based questions rather than simple recall.
Technical Accessibility
Independent brokers use various devices and internet connections. Quality platforms offer:
| Feature | Importance | Why It Matters |
|---|---|---|
| Mobile compatibility | Critical | Enables learning during travel and client visits |
| Low-bandwidth options | High | Supports rural and semi-rural practitioners |
| Offline capability | Medium | Allows downloads for areas with connectivity issues |
| Multi-device sync | High | Seamless transition between desktop and mobile |
| Browser compatibility | Critical | Works on older computers still common in small practices |
Implementing Compliance Training in FSP Practices
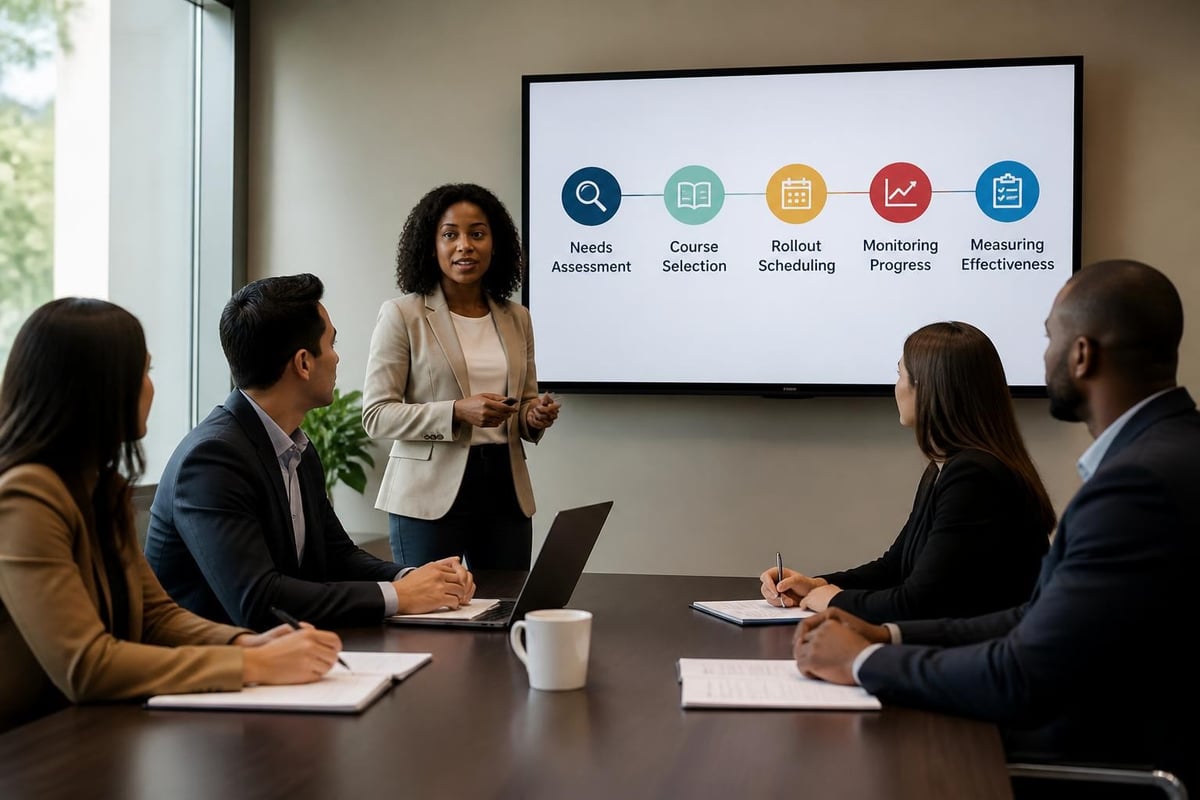
Purchasing compliance courses online represents only the first step. Successful implementation requires structured approaches that embed learning into practice operations. Our Compliance Safety Training Guide for Financial Teams covers the practical steps, checklists and training calendar that turn online courses into everyday practice.
Creating a Compliance Learning Culture
Leadership commitment proves essential. Principal officers and key individuals must visibly participate in compliance training, demonstrating its priority status. When practice leaders complete modules alongside representatives, it signals that compliance is non-negotiable.
Scheduled learning time prevents compliance training from perpetually yielding to client work. Many successful practices implement:
- "Compliance Fridays" with two hours protected for training
- Morning learning sessions before client appointments begin
- Quarterly compliance focus weeks with reduced client scheduling
Team-based learning enhances engagement and knowledge retention. Small practices can schedule shared modules followed by discussion sessions where team members explore application to their specific client scenarios.
Compliance Training Implementation Checklist
Independent brokers can follow this structured approach:
Phase 1: Assessment and Planning (Week 1)
- Audit current compliance knowledge across all representatives
- Identify regulatory obligations specific to license categories
- Review recent FSCA communications for emerging priorities
- Map required training to individual representatives
- Establish annual CPD point targets and compliance training budget
Phase 2: Course Selection and Procurement (Weeks 2-3)
- Research accredited providers offering compliance courses online
- Evaluate course content against identified needs
- Verify CPD point allocation and recognition
- Compare pricing models (per-course, subscription, enterprise)
- Negotiate group pricing for multi-representative practices
- Obtain trial access or sample content before commitment
Phase 3: Rollout and Scheduling (Week 4)
- Create individual learning plans with completion deadlines
- Block protected time in practice calendars
- Communicate expectations and accountability measures
- Provide technical setup support for less digital-savvy team members
- Establish progress tracking mechanisms
Phase 4: Ongoing Monitoring (Monthly)
- Review completion rates against scheduled targets
- Address obstacles preventing training completion
- Discuss practical application in team meetings
- Update policies and procedures based on learning
- Maintain CPD and compliance training records
- Schedule refresher modules for critical topics
Measuring Training Effectiveness
The DOJ Justice Manual emphasises that compliance programmes should include periodic testing to measure effectiveness. For FSPs, this means:
Knowledge assessments beyond course completion certificates. Quarterly compliance quizzes ensure representatives retain critical information.
File reviews examining whether trained procedures appear in actual client files. POPIA training should result in improved consent documentation; FICA training should enhance client due diligence records.
Incident tracking monitors compliance breaches, near-misses, and client complaints. Effective training should correlate with reduced compliance incidents over time.
Audit outcomes provide external validation. FSCA inspections and internal compliance reviews should show improvement in areas where representatives received targeted training.
Building a Comprehensive Compliance Monitoring Framework
Compliance courses online provide knowledge, but sustainable compliance requires systematic monitoring and implementation. Independent brokers need practical frameworks that translate learning into operational reality.
FICA RMCP Implementation
The Risk Management and Compliance Programme forms the cornerstone of anti-money laundering compliance. After completing FICA training, brokers should:
Document the RMCP in a written programme covering:
- Risk assessment methodology identifying money laundering and terrorism financing risks specific to the practice
- Client acceptance policies including due diligence procedures
- Ongoing monitoring processes for existing client relationships
- Record-keeping systems and retention schedules
- Reporting procedures for suspicious and unusual transactions
- Compliance function structure and responsibilities
- Training programmes for staff and representatives
- Independent review and testing mechanisms
Appoint a compliance officer with clear authority and resources. Even small practices require designated individuals responsible for RMCP maintenance and oversight.
Establish review cycles ensuring the RMCP remains current. Annual reviews represent the minimum requirement, with ad-hoc updates following regulatory changes or identified risks.
POPIA Compliance Implementation
Data protection compliance extends beyond understanding the eight conditions. Practical implementation includes:
Information officer appointment and registration with the Information Regulator. The officer oversees POPIA compliance and serves as the contact point for data subjects and the Regulator.
Data processing inventory documenting:
| Processing Activity | Personal Information Collected | Legal Basis | Retention Period | Security Measures |
|---|---|---|---|---|
| New business | ID number, contact details, financial information | Consent + contract | Policy term + 5 years | Encrypted storage, access controls |
| Claims processing | ID, medical records, financial details | Contract + legal obligation | Claim settlement + 5 years | Encrypted transmission, secure servers |
| Marketing | Name, contact details, preferences | Consent | Until withdrawal | Secure database, regular purging |
Privacy notices explaining how the practice collects, uses, and protects personal information. Notices must appear at collection points including websites, application forms, and email communications.
Data subject request procedures enabling clients to exercise their rights. The practice needs documented workflows for access requests, corrections, objections, and deletions with defined response timeframes.
Security measures appropriate to the information processed. Minimum standards include password policies, encryption for data in transit and at rest, access controls, physical security, and regular backups.
Breach response protocols meeting the 72-hour notification requirement. The protocol should specify who assesses incidents, notification responsibilities, and remedial actions.
FAIS Compliance Monitoring
Ongoing FAIS compliance requires regular monitoring of advice processes. Effective monitoring programmes include:
File review schedules examining representative files quarterly. Reviews should assess:
- Needs analysis documentation
- Product suitability and appropriateness
- Conflict of interest disclosure
- Financial needs analysis completion
- Record of advice provision
- Client communication standards
Mystery shopping exercises where compliance officers pose as clients to test advice processes and disclosure quality.
Complaints analysis identifying patterns suggesting systemic compliance weaknesses. Three complaints about unclear fee disclosure indicates training or process gaps.
Representative supervision with documented one-on-one sessions discussing compliance observations, performance trends, and development needs.
Advanced Compliance Topics for Experienced FSPs
Established practices with foundational compliance in place can pursue advanced training addressing emerging regulatory trends and sophisticated risk areas.
Third-Party Risk Management
Many FSPs rely on technology providers, outsourced administration, reinsurers, and other third parties. Compliance courses online increasingly address:
- Due diligence requirements for service provider selection
- Contractual provisions ensuring regulatory compliance
- Ongoing monitoring of third-party compliance standards
- Data protection obligations in outsourcing relationships
- Liability allocation for third-party compliance failures
The UN Global Compact Academy offers resources on designing compliance programmes that extend beyond organisational boundaries-principles applicable to FSP third-party management.
Cross-Border Regulatory Compliance
Brokers placing business with international insurers or using offshore technology platforms face cross-border compliance challenges:
Data transfer compliance under POPIA Chapter 9, requiring adequacy assessments or contractual safeguards when transferring personal information outside South Africa.
Foreign regulatory exposure when servicing clients residing abroad or placing business in other jurisdictions. Understanding where foreign regulations apply protects against unexpected liability.
Sanctions compliance ensuring the practice does not inadvertently facilitate transactions with sanctioned individuals, entities, or countries.
Cybersecurity and Technology Risk
Digital transformation introduces new compliance risks requiring specialised training:
- Cybersecurity frameworks appropriate for financial services
- Cloud computing compliance and data residency
- Artificial intelligence and automated advice compliance
- Social media and digital marketing regulatory requirements
- Technology vendor risk assessment
Stanford Center for Ethics provides valuable perspectives on ethics in technology deployment-increasingly relevant as FSPs adopt automated systems.
Conduct Risk Management
The FSCA's conduct focus extends beyond rule compliance to fair client outcomes. Advanced training addresses:
Culture assessment identifying whether practice culture supports compliance or undermines it through pressure to prioritise sales over suitability.
Remuneration structure review examining whether commission structures create conflicts encouraging inappropriate advice.
Product value assessment analysing whether products genuinely serve client needs rather than maximising adviser remuneration.
Customer journey mapping identifying friction points where clients may receive unfair treatment.
Building Sustainable Compliance Practices
Compliance courses online provide critical knowledge, but long-term success requires embedding compliance into practice DNA rather than treating it as a periodic training exercise.
Integrating Compliance into Business Processes
Compliance checkpoints embedded in workflows prevent non-compliance at the source. Examples include:
- New business systems requiring mandatory field completion for needs analysis
- Claim processing workflows incorporating FICA verification steps
- CRM systems flagging missing POPIA consents before marketing activities
- Policy renewal processes triggering periodic client due diligence updates
Standardised templates reduce compliance variation across representatives. Practices should develop:
- Needs analysis templates covering mandatory FAIS requirements
- Record of advice formats ensuring consistent disclosure
- POPIA privacy notice templates for common scenarios
- FICA client due diligence checklists and forms
Regular compliance communications keep regulatory obligations top of mind. Weekly compliance tips, monthly regulatory updates, and quarterly deep-dives maintain awareness between formal training cycles.
Staying Current with Regulatory Changes
The regulatory environment evolves continuously. Successful FSPs implement:
Regulatory monitoring systems tracking FSCA communications, Government Gazette publications, and industry association updates. Designated individuals should monitor key sources daily.
Legal and compliance advisory relationships providing expert interpretation of regulatory changes and implementation guidance.
Peer knowledge sharing through industry association meetings, compliance forums, and informal networks where practitioners discuss emerging issues.
Continuous learning commitments viewing compliance education as ongoing rather than episodic. Leading practices allocate quarterly budgets for compliance courses online addressing emerging topics.
Documentation and Audit Readiness
The FSCA expects FSPs to demonstrate compliance, not merely claim it. Robust documentation practices include:
Centralised compliance library storing:
- Current policies and procedures with version control
- Compliance training records and certificates
- File review reports and corrective actions
- Compliance meeting minutes
- Regulatory correspondence and submissions
- Incident reports and remediation documentation
Retention schedules ensuring documents remain available for the periods regulators require. FICA obligations mandate five-year retention; FAIS and POPIA may require longer periods for specific records.
Regular self-assessments simulating FSCA inspections. Annual internal audits using FSCA inspection frameworks identify gaps before regulators arrive.
Compliance courses online have become indispensable tools for South African financial services providers navigating complex regulatory obligations including POPIA, FICA, FAIS, and emerging COFI requirements. The flexibility, cost-effectiveness, and accessibility these platforms offer make compliance education practical for independent brokers and small FSP practices whilst maintaining the rigour regulators demand. For FSPs seeking comprehensive support beyond training, Holistic Compliance Management Solutions (Pty) Ltd provides tailored compliance monitoring, FICA RMCP development, and regulatory exam preparation designed specifically for the South African financial services sector.
Schedule FICA Training
Designed for: Independent insurance brokers, financial advisors, compliance officers, and FSP practices requiring FICA and RMCP implementation support
Our practical FICA training programme includes:
- Comprehensive client due diligence procedures and documentation requirements
- RMCP drafting guidance with templates specific to your practice structure
- Ongoing monitoring frameworks and suspicious transaction identification
- POPIA integration ensuring data protection compliance within FICA processes
Contact Holistic Compliance Management Solutions to arrange customised FICA training that addresses your practice's specific compliance challenges and regulatory obligations.