Compliance Risk Management Course: Essential Guide 2026
The financial services landscape in South Africa has transformed dramatically over recent years, with regulatory frameworks becoming increasingly complex and enforcement more stringent. For independent financial advisors, insurance brokers, and Financial Service Providers (FSPs), navigating the intricate web of compliance requirements demands specialised knowledge and systematic risk management capabilities. A compliance risk management course provides the structured foundation necessary to understand, implement, and maintain robust compliance frameworks that protect both your practice and your clients whilst ensuring adherence to evolving regulatory standards.
Understanding Compliance Risk Management in South African Financial Services
Compliance risk management represents the systematic approach to identifying, assessing, controlling, and monitoring regulatory risks within financial service operations. For South African FSPs, this encompasses multiple regulatory domains simultaneously.
The primary regulatory frameworks governing FSP operations include the Financial Advisory and Intermediary Services (FAIS) Act, Financial Intelligence Centre Act (FICA), Protection of Personal Information Act (POPIA), and the Conduct of Financial Institutions (COFI) Bill, which is set to fundamentally reshape conduct regulation when fully implemented. Each framework carries distinct compliance obligations, reporting requirements, and potential enforcement actions.
Key Regulatory Domains for FSPs
South African financial service providers must navigate four critical compliance pillars:
- FAIS compliance: Governs advisor competency, fit and proper requirements, conflicts of interest, record-keeping, and client categorisation
- FICA obligations: Mandates customer due diligence, beneficial ownership identification, transaction monitoring, and suspicious activity reporting
- POPIA requirements: Regulates personal information processing, consent management, data subject rights, and cross-border data transfers
- COFI framework: Introduces enhanced conduct standards, product design obligations, and fair treatment of customers principles
A comprehensive compliance risk management course addresses each domain whilst demonstrating how they interconnect within your operational workflows. Understanding these intersections prevents compliance gaps and reduces duplicative controls.
Essential Components of an Effective Compliance Risk Management Course
Professional compliance training must balance theoretical regulatory knowledge with practical implementation guidance. The most valuable courses translate complex legislation into actionable processes that independent brokers can immediately apply.
Regulatory Framework Foundations
Effective training begins with comprehensive coverage of South Africa's regulatory architecture. Participants should understand not merely what regulations require, but why these obligations exist and how regulators approach supervision.
The Financial Conduct Authority’s supervisory approach provides valuable insights into how conduct regulators think about risk-based supervision, even though it focuses on UK markets. South African regulators increasingly adopt similar risk-based methodologies, making this perspective relevant for local FSPs.
Course content should cover:
- Legislative history and policy objectives behind each regulatory framework
- Regulatory authority structures (Financial Sector Conduct Authority, Prudential Authority, Financial Intelligence Centre)
- Enforcement powers, inspection processes, and administrative penalty frameworks
- Recent regulatory developments and pending legislative changes
- Supervisory priorities and thematic review findings
Risk Assessment Methodologies
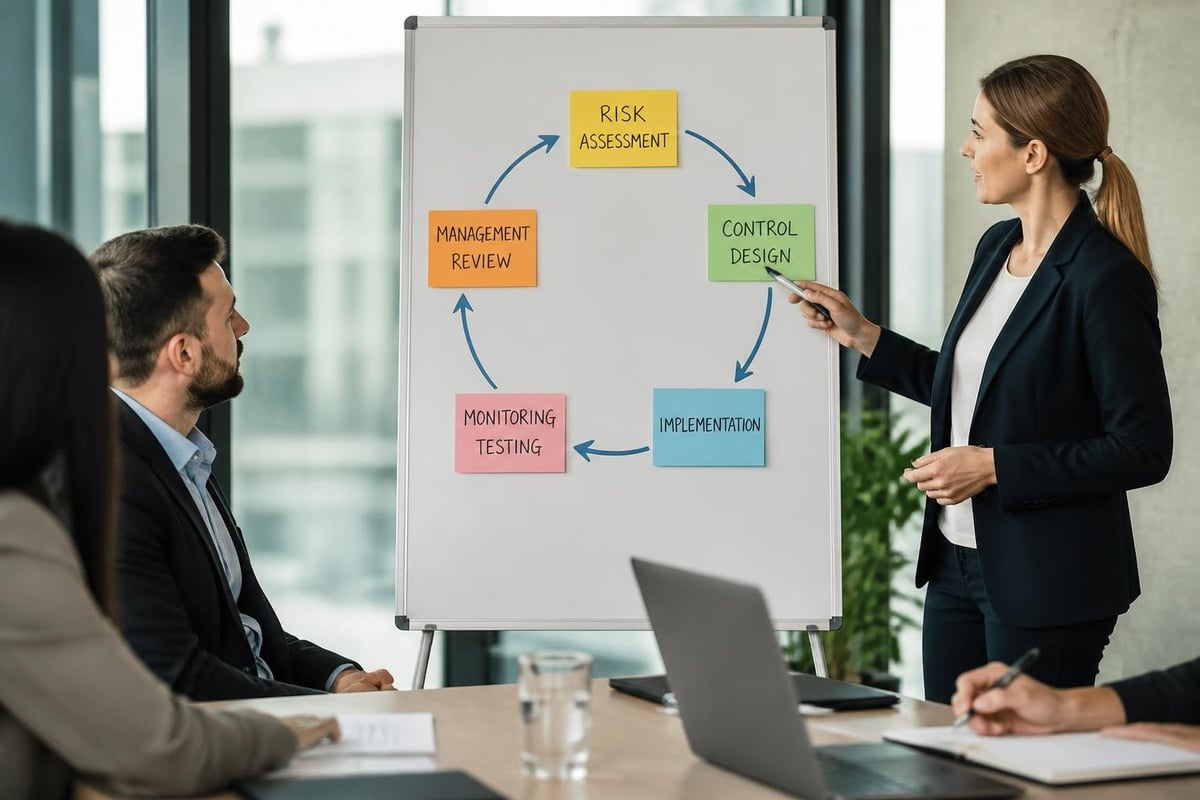
The cornerstone of any compliance risk management course involves mastering systematic risk identification and assessment techniques. FSPs must develop capabilities to proactively identify compliance exposures before they materialise into regulatory breaches or client harm.
| Risk Assessment Component | Application in FSP Context | Documentation Requirement |
|---|---|---|
| Risk identification | Map products, services, client segments, distribution channels | Risk register with inherent risks |
| Risk analysis | Evaluate likelihood and impact of compliance failures | Risk scoring matrix |
| Risk evaluation | Compare against risk appetite and tolerance levels | Risk treatment decisions |
| Control design | Implement policies, procedures, and monitoring mechanisms | Control framework documentation |
| Risk monitoring | Ongoing surveillance and testing of control effectiveness | Monitoring reports and metrics |
Practical exercises should guide participants through conducting risk assessments for typical broker scenarios: onboarding high-risk clients, marketing retirement products, processing large cash transactions, or handling client complaints.
FICA Compliance and Risk Management and Compliance Programme (RMCP)
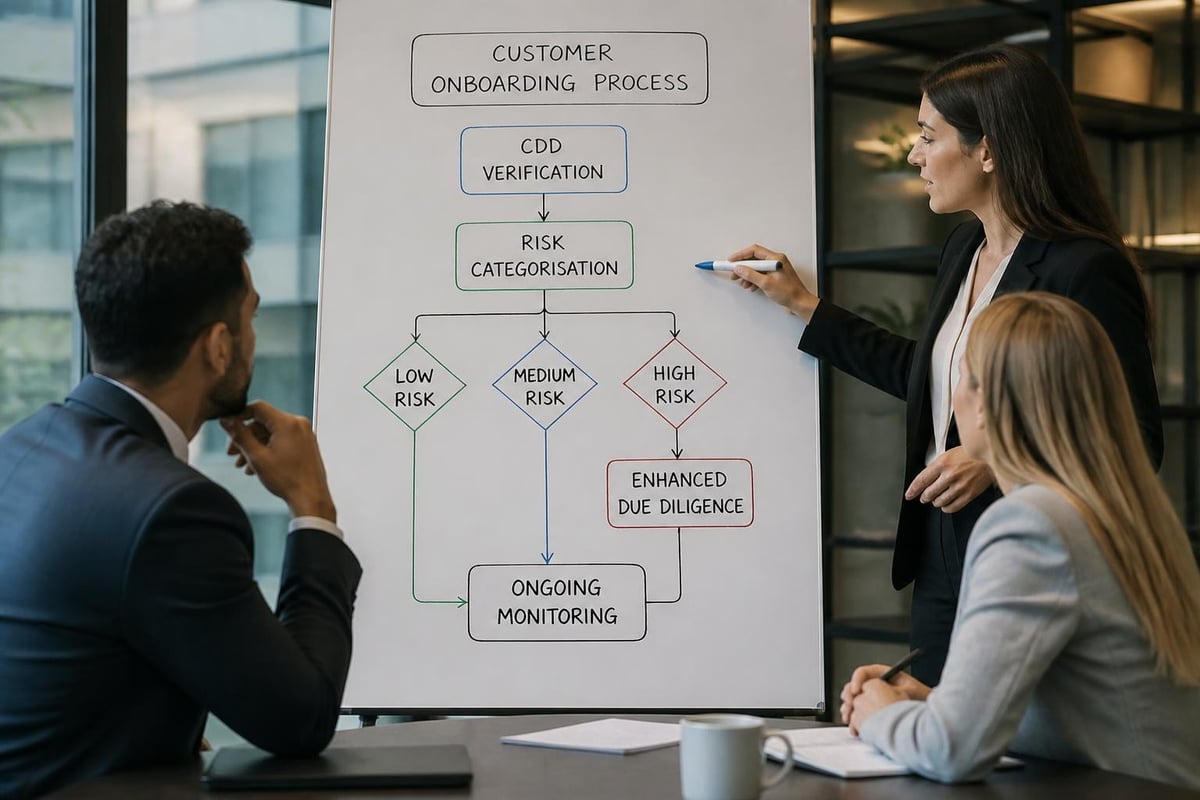
FICA compliance represents one of the most technically demanding aspects of FSP operations. A quality compliance risk management course dedicates substantial attention to customer due diligence obligations, risk-based approaches, and the development of comprehensive Risk Management and Compliance Programmes.
The RMCP serves as your practice's blueprint for identifying, managing, and mitigating money laundering and terrorist financing risks. Regulations require FSPs to maintain RMCPs tailored to their specific risk profiles, yet many independent brokers struggle with this obligation.
Training should address:
- Customer identification and verification standards for natural persons, legal entities, and trusts
- Enhanced due diligence triggers and procedures for high-risk clients
- Ongoing monitoring obligations and transaction surveillance approaches
- Record retention requirements and documentation standards
- Suspicious transaction reporting thresholds and reporting procedures
- RMCP structure, content requirements, and approval processes
Many practices benefit from specialised FICA RMCP drafting assistance to ensure their programmes meet regulatory expectations whilst remaining practical to implement within resource-constrained environments.
POPIA Implementation for Financial Service Providers
The Protection of Personal Information Act fundamentally changed how FSPs collect, process, store, and share client data. Despite the 2021 compliance deadline, many practices still maintain inadequate POPIA frameworks.
Eight Conditions for Lawful Processing
A thorough compliance risk management course dissects POPIA's eight conditions, translating abstract legal principles into concrete operational requirements:
Accountability: Implementing governance structures with designated Information Officers and documented processing activities.
Processing limitation: Establishing lawful bases for each processing activity, obtaining appropriate consent, and limiting collection to necessary information.
Purpose specification: Documenting processing purposes and restricting use to those stated objectives.
Further processing limitation: Ensuring secondary uses remain compatible with original purposes or obtaining fresh consent.
Information quality: Implementing data accuracy controls and update mechanisms.
Openness: Creating privacy notices, disclosure statements, and transparency mechanisms.
Security safeguards: Deploying technical and organisational measures to protect personal information against unauthorised access, loss, or damage.
Data subject participation: Establishing processes for access requests, correction requests, objections, and deletion requests.
Practical POPIA Compliance Tools
Training should equip participants with ready-to-use templates and checklists:
- Privacy policy templates tailored to FSP operations
- Consent form language and design guidance
- Data processing inventory worksheets
- Information security assessment frameworks
- Breach response procedures and notification templates
- Data subject request handling protocols
Independent brokers often process personal information across multiple systems: practice management software, email platforms, document storage, and third-party administrator systems. A compliance risk management course should address vendor due diligence obligations and data processing agreements required when outsourcing processing activities.
FAIS Compliance Frameworks and Competency Requirements
The FAIS Act establishes comprehensive conduct standards for financial service providers, with particular emphasis on advisor competency, conflict management, and client-appropriate advice.
Fit and Proper Requirements
Representatives must satisfy ongoing fit and proper standards across multiple dimensions. Training programmes should clarify:
- Initial and ongoing competency requirements for different product categories
- Continuous Professional Development (CPD) obligations and hour allocations
- Integrity standards and disclosure obligations for financial soundness
- Operational ability requirements for FSPs as entities
Conflicts of Interest and Commission Disclosure
Recent enforcement actions demonstrate heightened regulatory focus on conflicts management and transparent remuneration disclosure. Course content should include:
- Identifying conflicts across product manufacturing, distribution, and advice relationships
- Conflict avoidance, management, and disclosure hierarchy
- Commission disclosure requirements and formatting standards
- Ownership disclosure obligations and independence claims
- Documentation and evidence requirements for conflict management
The AICPA COSO ERM certificate program demonstrates how professional bodies structure comprehensive risk management training, providing a useful model for understanding how compliance risk integrates within broader enterprise risk frameworks.
Designing Effective Compliance Monitoring Programmes
Compliance frameworks remain theoretical exercises unless supported by robust monitoring and testing mechanisms. A practical compliance risk management course teaches participants how to design surveillance programmes proportionate to their practice size and risk profile.
Monitoring Framework Components
| Monitoring Type | Frequency | Typical FSP Application | Documentation Output |
|---|---|---|---|
| Transaction monitoring | Real-time/Daily | FICA threshold monitoring, suspicious pattern detection | Alert logs, investigation records |
| File reviews | Monthly/Quarterly | Advice documentation, suitability assessments | Sampling reports, remediation plans |
| Complaints analysis | Monthly | Root cause analysis, systemic issue identification | Complaints register, trend analysis |
| Policy attestations | Annual | Staff acknowledgement of policies and procedures | Signed attestation records |
| Systems testing | Quarterly | Control effectiveness testing | Test results, control deficiency reports |
| Regulatory updates | Ongoing | Legislative and guidance monitoring | Update register, implementation tracking |
Building Monitoring Checklists
Practical training includes developing customised monitoring checklists for common FSP activities:
- New client onboarding quality reviews
- Advice file completeness and documentation standards
- Product suitability verification
- Marketing material compliance checks
- Third-party service provider oversight
- Complaint handling process compliance
Independent brokers often lack dedicated compliance resources, making efficient monitoring design critical. A compliance risk management course should demonstrate how to leverage practice management systems, create automated alerts, and implement sampling methodologies that provide assurance without overwhelming limited capacity.
Risk-Based Approaches in Compliance Management
Modern compliance frameworks globally have shifted from rules-based tick-box exercises toward risk-based, outcomes-focused approaches. South African regulators increasingly expect FSPs to demonstrate mature risk-thinking in their compliance programmes.
Implementing Risk-Based Controls
The FinCEN guidance on risk-based approaches articulates principles that apply across jurisdictions: understand your risks, develop controls proportionate to those risks, test control effectiveness, and adjust as risks evolve.
For FSP compliance programmes, this translates to:
- Conducting regular business-wide risk assessments
- Categorising clients, products, and distribution channels by risk level
- Applying enhanced controls to higher-risk areas
- Implementing simplified procedures for low-risk scenarios
- Documenting risk-based decisions with supporting rationale
- Periodically validating risk categorisations against actual experience
Documenting Risk-Based Decisions
Regulatory examinations increasingly focus on the reasonableness of risk judgements rather than mere policy existence. Training should emphasise documentation practices that demonstrate thoughtful risk analysis:
- Risk assessment methodologies and scoring criteria
- Data sources and assumptions underlying risk evaluations
- Control design choices linked to specific risk drivers
- Testing and validation results supporting control adequacy
- Management review and challenge of risk conclusions
- Adjustment triggers and escalation thresholds
Conduct of Financial Institutions (COFI) Preparedness
The COFI Bill represents the most significant conduct regulatory reform since FAIS, introducing principles-based conduct standards and enhanced supervisory powers. Though full implementation timelines remain uncertain in 2026, forward-looking FSPs are preparing proactively.
COFI's Core Conduct Standards
A comprehensive compliance risk management course addresses COFI's fundamental principles:
Fair treatment of customers: Embedding fair customer outcomes throughout product design, marketing, advice, and administration.
Conflicts management: Expanded conflict identification and management obligations beyond current FAIS requirements.
Product design and distribution: New obligations ensuring products meet identified customer needs and reach appropriate target markets.
Governance and oversight: Enhanced senior management accountability and conduct risk governance frameworks.
Remuneration: Alignment of incentive structures with customer interests and conduct outcomes.
Practical COFI Readiness Steps
Independent brokers should begin COFI preparation by:
- Mapping current business practices against draft COFI conduct standards
- Identifying potential gaps between existing FAIS compliance and COFI expectations
- Reviewing product manufacturer relationships and distribution agreements
- Assessing governance structures and accountability frameworks
- Evaluating remuneration models for conduct risk considerations
Training should provide gap analysis tools and implementation roadmaps that allow practices to phase COFI readiness activities over time, avoiding rushed compliance efforts when final implementation deadlines approach.
Technology and Compliance Management Systems
Modern compliance obligations generate substantial administrative burden, particularly for independent brokers operating with limited support staff. A practical compliance risk management course addresses how technology can enhance compliance efficiency without requiring significant capital investment.
Affordable Compliance Technology Solutions
South African FSPs can leverage various technology categories:
- Practice management systems: Many incorporate built-in compliance workflows, document generation, and monitoring dashboards
- Customer due diligence platforms: Automated identity verification, sanctions screening, and PEP identification
- Document management systems: Secure storage, retention management, and version control
- Compliance calendar tools: Deadline tracking, regulatory update alerts, and task assignment
- Training platforms: CPD tracking, competency management, and skills gap identification
Building Versus Buying Compliance Solutions
Training should help participants evaluate build-versus-buy decisions for compliance tools. Factors to consider include:
| Factor | Build In-House | Purchase Commercial Solution |
|---|---|---|
| Upfront cost | Low (labour only) | Moderate to high (licensing) |
| Ongoing maintenance | High (internal resources) | Low (vendor responsibility) |
| Customisation | Complete flexibility | Limited to configuration options |
| Regulatory updates | Manual tracking and implementation | Automated updates |
| Integration | Custom design possible | Depends on vendor capabilities |
| Scalability | Requires ongoing development | Built for growth |
For most independent brokers, hybrid approaches prove most practical: commercial solutions for complex technical requirements (CDD, screening) combined with customised spreadsheets and checklists for practice-specific workflows.
Training Delivery Methods and Learning Outcomes
The effectiveness of a compliance risk management course depends not only on content comprehensiveness but also on instructional design and delivery methodology. Financial professionals learn compliance most effectively through application-focused training rather than abstract legal instruction.
Effective Learning Modalities
Quality compliance training combines multiple delivery approaches:
- Live instruction: Facilitates questions, discussion, and real-time clarification of complex concepts
- Case studies: Demonstrates how regulatory principles apply to realistic broker scenarios
- Practical exercises: Builds skills through hands-on completion of risk assessments, policy drafting, and monitoring reviews
- Templates and tools: Provides ready-to-customise resources for immediate implementation
- Assessment: Validates learning through knowledge checks and practical application exercises
The Institute of Internal Auditors learning resources demonstrate how professional bodies structure competency-based training with clear learning outcomes and progressive skill development, useful models for compliance course design.
Defining Course Learning Outcomes
A well-designed compliance risk management course establishes measurable learning outcomes that participants can achieve. Effective outcomes include:
- Conduct comprehensive compliance risk assessments for FSP operations
- Design and document Risk Management and Compliance Programmes meeting FICA requirements
- Implement POPIA-compliant information processing frameworks
- Develop monitoring programmes proportionate to practice risk profile
- Create conflict management frameworks satisfying FAIS standards
- Build compliance documentation demonstrating reasonable steps and good faith
- Establish governance structures supporting compliance accountability
Building a Compliance Culture in Independent Practices
Technical compliance knowledge proves insufficient without organisational culture supporting ethical conduct and regulatory adherence. For solo practitioners and small broker teams, building compliance culture presents unique challenges distinct from larger institutional environments.
Culture Elements for Small Practices
Even single-advisor practices can cultivate strong compliance cultures through deliberate actions:
Tone from the top: The principal demonstrates visible commitment to compliance through resource allocation, personal adherence to policies, and response to compliance issues.
Open communication: Staff feel comfortable raising compliance questions, reporting potential issues, and challenging questionable practices without fear of retaliation.
Continuous learning: Compliance knowledge develops through ongoing training, regulatory update sharing, and lessons-learned discussions.
Accountability: Clear responsibility assignment for compliance activities with measurable expectations and performance evaluation.
Recognition: Compliance achievements receive acknowledgement alongside business development and client service accomplishments.
Practical Culture-Building Actions
Training should provide actionable steps for embedding compliance culture:
- Establish regular compliance discussions in team meetings
- Create non-punitive error reporting mechanisms
- Celebrate compliance wins and improved audit results
- Include compliance performance in compensation considerations
- Share regulatory enforcement actions as learning opportunities
- Develop compliance champions among support staff
- Connect compliance activities to client protection and business sustainability
Compliance Risk Management Course Selection Criteria
FSPs evaluating compliance training options should assess programmes against multiple criteria to ensure relevance, quality, and value for investment.
Course Evaluation Framework
| Evaluation Criterion | Key Considerations | Quality Indicators |
|---|---|---|
| Regulatory coverage | Comprehensive treatment of FAIS, FICA, POPIA, COFI | Up-to-date content reflecting 2026 regulatory environment |
| Practical application | Balance of theory and implementation guidance | Templates, checklists, case studies, exercises |
| Instructor expertise | Practical experience in FSP compliance | Current or recent compliance roles, regulatory insight |
| Relevance to practice size | Appropriate for independent broker context | Examples scaled to small practices, affordable solutions |
| Continuing education credit | Recognition for CPD requirements | FSCA-accredited provider status |
| Post-training support | Ongoing access to resources and guidance | Alumni networks, update bulletins, consultation access |
Accreditation and Recognition
Verify that compliance training providers hold appropriate accreditation from the Financial Sector Conduct Authority or recognised professional bodies. Accredited programmes ensure content meets regulatory expectations and qualifies for CPD hour requirements.
Implementing Learning from Compliance Training
The true test of any compliance risk management course lies in successful implementation of knowledge within your practice. Many FSPs complete excellent training yet struggle to translate learning into operational changes.
Implementation Planning Framework
Effective implementation follows a structured approach:
Immediate actions (weeks 1-2):
- Review current compliance documentation against course materials
- Identify critical gaps requiring urgent attention
- Implement quick-win improvements with minimal effort
- Schedule dedicated implementation time in calendar
Short-term priorities (months 1-3):
- Update or create core compliance policies and procedures
- Revise client-facing documents for regulatory alignment
- Implement new monitoring and testing processes
- Conduct initial file reviews using new quality standards
Medium-term objectives (months 3-12):
- Complete comprehensive business risk assessment
- Develop or revise RMCP based on current risk profile
- Implement POPIA data processing improvements
- Establish regular compliance monitoring rhythms
- Train support staff on updated procedures
Ongoing maintenance:
- Quarterly policy reviews and updates
- Annual compliance programme effectiveness assessment
- Continuous regulatory horizon scanning
- Regular staff competency development
- Periodic external compliance reviews
Overcoming Implementation Barriers
Common implementation obstacles for independent brokers include:
- Time constraints: Competing demands from client service and business development
- Resource limitations: Lack of dedicated compliance personnel
- Technical complexity: Difficulty translating legal requirements into practical processes
- Cost considerations: Budget pressures limiting technology and external support investment
- Change resistance: Established practices resistant to new procedures
A quality compliance risk management course addresses these barriers by providing efficient processes, affordable tools, and change management guidance suited to small practice environments.
Measuring Compliance Programme Effectiveness
Sophisticated compliance management extends beyond implementing controls to systematically measuring their effectiveness and identifying opportunities for improvement. Training should equip FSPs with practical metrics and assessment methodologies.
Key Compliance Metrics
Effective compliance measurement tracks both activity and outcomes:
Activity metrics (what you do):
- Training hours completed per staff member
- Percentage of files meeting documentation standards
- Number of monitoring reviews completed versus planned
- Policy review and update frequency
- Percentage of suspicious transactions reported within deadlines
Outcome metrics (results achieved):
- Regulatory examination findings and deficiencies
- Client complaints with compliance dimensions
- Data breaches or privacy incidents
- Conflicts of interest identified and managed
- Control deficiencies detected through testing
Compliance Dashboard Design
Even small practices benefit from simple compliance dashboards providing visibility into programme health. Recommended dashboard elements include:
- Regulatory obligation calendar with upcoming deadlines
- Monitoring activity tracker against annual plan
- Training and competency status summary
- Open compliance findings and remediation status
- Key risk indicators and thresholds
- Recent regulatory updates requiring action
Monthly compliance dashboard reviews allow principals to identify emerging issues proactively and allocate resources to areas requiring attention.
Staying Current: Ongoing Compliance Education
The 2026 South African regulatory environment continues evolving rapidly, with new regulations, guidance notices, and enforcement priorities emerging regularly. Initial compliance training provides foundational knowledge, but sustained competence requires ongoing education.
Building Your Regulatory Intelligence Network
Effective compliance professionals develop systems for staying informed:
- Subscribe to FSCA communications and notice feeds
- Join professional associations and compliance forums
- Attend industry seminars and regulatory briefings
- Participate in peer discussion groups
- Engage compliance consultants for specialist guidance
- Review enforcement actions and thematic review reports
- Monitor compliance-focused publications and newsletters
Annual Compliance Knowledge Refresh
Consider annual refresher training or compliance workshops focusing on:
- Legislative and regulatory changes from the past year
- Emerging supervisory priorities and examination focus areas
- New enforcement actions and lessons learned
- Technology developments enhancing compliance efficiency
- Industry best practices and innovative approaches
- Practical problem-solving for current compliance challenges
The South African financial services compliance landscape presents significant challenges for independent brokers and FSPs, but systematic education and implementation of robust compliance risk management frameworks create sustainable, client-protective practices. Whether addressing FICA obligations, POPIA implementation, FAIS conduct standards, or COFI preparation, specialised training transforms regulatory burden into competitive advantage through enhanced client trust, reduced regulatory risk, and operational excellence.
Effective compliance risk management protects your practice whilst enhancing client outcomes and regulatory relationships. Whether you're establishing new compliance frameworks, strengthening existing programmes, or preparing for COFI implementation, specialised expertise accelerates your progress and ensures regulatory alignment.
For independent brokers and FSPs: Holistic Compliance Management Solutions (Pty) Ltd provides tailored support for South African financial service providers navigating complex regulatory obligations.
Schedule your FICA RMCP training to build compliant, risk-based programmes including:
- Comprehensive FICA obligation training and implementation guidance
- Risk assessment methodologies tailored to your practice profile
- RMCP drafting assistance with practical, implementable frameworks
- Ongoing monitoring and testing protocol development
Contact Holistic Compliance Management Solutions (Pty) Ltd today to build compliance capabilities that protect your practice and serve your clients with confidence across all South African regulatory requirements.