Insurance Compliance: A Practical Guide for South Africa
The South African insurance landscape demands rigorous adherence to a complex web of regulatory requirements. For independent financial advisors, brokers, and financial service providers (FSPs), maintaining insurance compliance is not merely a box-ticking exercise but a fundamental business imperative that protects clients, preserves professional reputations, and ensures sustainable operations. With the Financial Sector Conduct Authority (FSCA) intensifying scrutiny and enforcement actions, understanding and implementing robust compliance frameworks has become essential for every practice, regardless of size or client base.
Understanding the South African Insurance Compliance Landscape
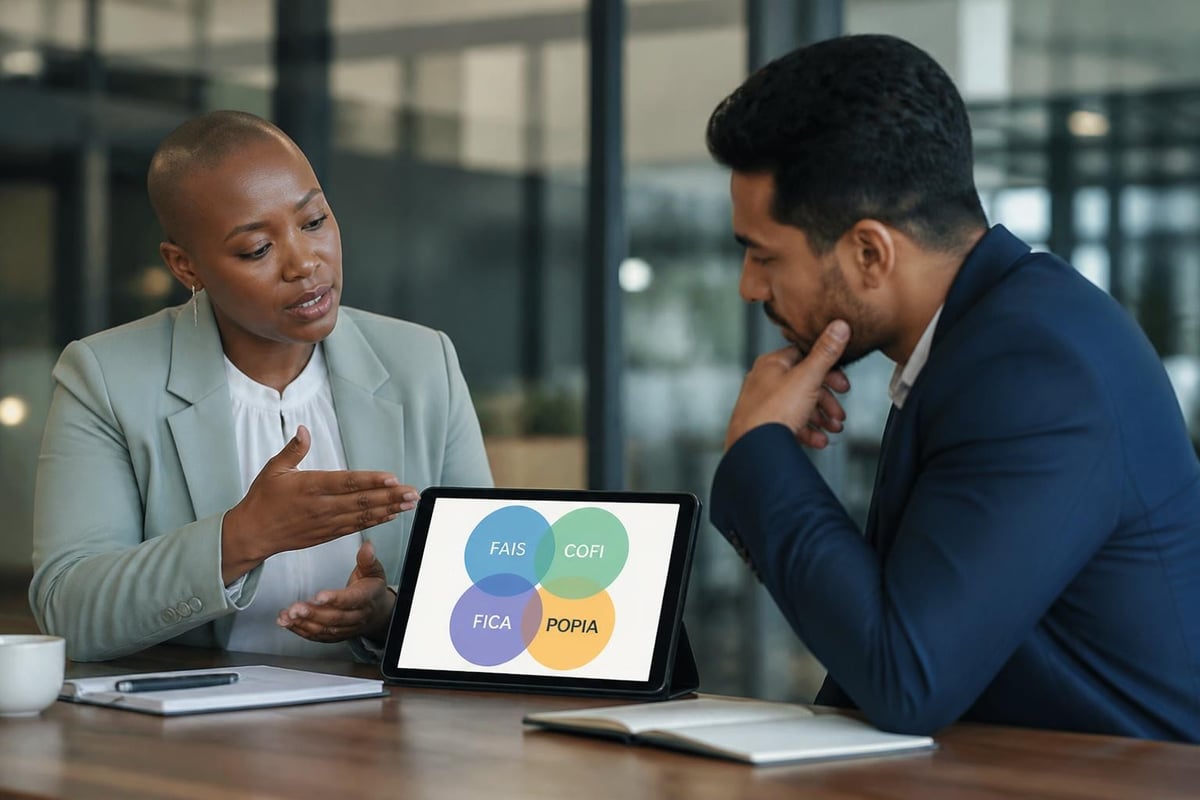
The regulatory environment for insurance intermediaries in South Africa comprises multiple interconnected legislative frameworks, each serving distinct protective purposes. Insurance compliance requires navigating the Financial Advisory and Intermediary Services (FAIS) Act, the Financial Intelligence Centre Act (FICA), the Conduct of Financial Institutions (COFI) Act, and the Protection of Personal Information Act (POPIA).
These regulations collectively create a comprehensive oversight system that addresses market conduct, client protection, financial crime prevention, and data privacy. For independent brokers and financial advisors, this multi-layered approach means developing integrated compliance systems rather than treating each requirement in isolation.
The Core Regulatory Framework
The FAIS Act establishes the foundational requirements for anyone providing financial advice or intermediary services. Key obligations include:
- Maintaining an active FSP licence with the appropriate categories
- Employing only qualified and fit-and-proper representatives
- Implementing adequate client protection measures and professional indemnity insurance
- Maintaining proper record-keeping systems
- Providing compliant client communication and disclosures
The COFI Act, which commenced in stages from 2024, introduces outcome-based conduct standards that shift focus from pure procedural compliance to demonstrable client fairness. This legislative evolution demands that FSPs not only follow prescribed processes but actively monitor and ensure that clients receive fair treatment and suitable products.
POPIA Compliance for Insurance Practices
The Protection of Personal Information Act fundamentally changed how insurance brokers handle client data. Every FSP processes substantial volumes of personal information, from identity documents and financial records to health data and claims history, making POPIA compliance non-negotiable.
Implementing POPIA Requirements
Establishing Lawful Processing Grounds
Every piece of client information must have a legitimate processing justification. For insurance practices, common lawful grounds include:
- Contractual necessity (processing data to conclude and service insurance policies)
- Legal obligation (meeting FICA, FAIS, and tax reporting requirements)
- Consent (for marketing communications and discretionary data uses)
- Legitimate interest (conducting necessary credit checks or fraud prevention)
Document your processing justification for each data category. Create a processing inventory that maps what information you collect, why you need it, how long you retain it, and which lawful ground applies.
Data Subject Rights Management
Clients possess specific rights under POPIA that your practice must honour promptly:
- Access requests: Clients can request copies of their personal information
- Correction: Clients may demand rectification of inaccurate data
- Deletion: Subject to legal retention obligations, clients can request data erasure
- Objection: Clients may object to certain processing activities, particularly direct marketing
- Data portability: Clients can request their data in portable formats for transfer to competitors
Establish documented procedures for handling these requests within POPIA's prescribed timeframes (generally 30 days). Train all staff on escalation protocols and create template responses.
POPIA Privacy Notice Requirements
Your privacy notice serves as the primary transparency mechanism under POPIA. For insurance practices, this document must clearly explain:
| Privacy Notice Element | Insurance Practice Application |
|---|---|
| Information collected | Identity documents, financial records, health data, beneficiary details, claims history |
| Processing purposes | Quote generation, underwriting, policy administration, claims processing, regulatory reporting |
| Legal justification | Contractual necessity, legal compliance, legitimate interest, consent (where applicable) |
| Third-party sharing | Insurers, reinsurers, premium collection agencies, regulatory authorities, industry databases |
| Cross-border transfers | Details if client data is shared with offshore insurers or service providers |
| Retention periods | FAIS 5-year minimum for client records, longer for claims and legal matters |
| Security measures | Encryption, access controls, physical security, regular audits |
| Complaint mechanisms | Information Officer contact details, FSCA complaint channels, Information Regulator escalation |
Update your privacy notice annually and whenever processing practices change materially. The FCA's multi-firm reviews on insurance practices emphasize transparency and clear client communication, principles equally relevant in the South African context.
FICA Compliance and RMCP Development
The Financial Intelligence Centre Act forms the cornerstone of South Africa's anti-money laundering and counter-terrorism financing regime. For insurance brokers and FSPs, FICA compliance centres on customer due diligence, ongoing monitoring, and suspicious transaction reporting.
Customer Due Diligence Requirements
FICA mandates that accountable institutions, including FSPs, verify client identities and understand their business relationships before establishing accounts or conducting transactions.
Standard Client Verification
For individual clients, collect and verify:
- Full names and identity number (verify against identity documents)
- Residential address (verify with recent utility bill, bank statement, or municipal account)
- Contact details (telephone number and email address)
- Income source and occupation (self-declaration, supported by payslips or financial statements where risk warrants)
For corporate clients, additional requirements include:
- Registration documents (CIPC certificate, founding documents)
- Beneficial ownership information (individuals owning 25% or more)
- Source of funds and business activities
- Authorised signatories and their verification
Enhanced Due Diligence
Certain client profiles or transaction patterns trigger enhanced scrutiny requirements:
- Politically exposed persons (PEPs) and their close associates
- Clients from high-risk jurisdictions
- Complex ownership structures without obvious commercial rationale
- Transactions inconsistent with the client's known profile
- Large cash transactions or unusual premium payment patterns
Enhanced due diligence demands deeper investigation into wealth sources, ongoing monitoring of transactions, and senior management approval for establishing or continuing the relationship.
Risk Management and Compliance Programme (RMCP)
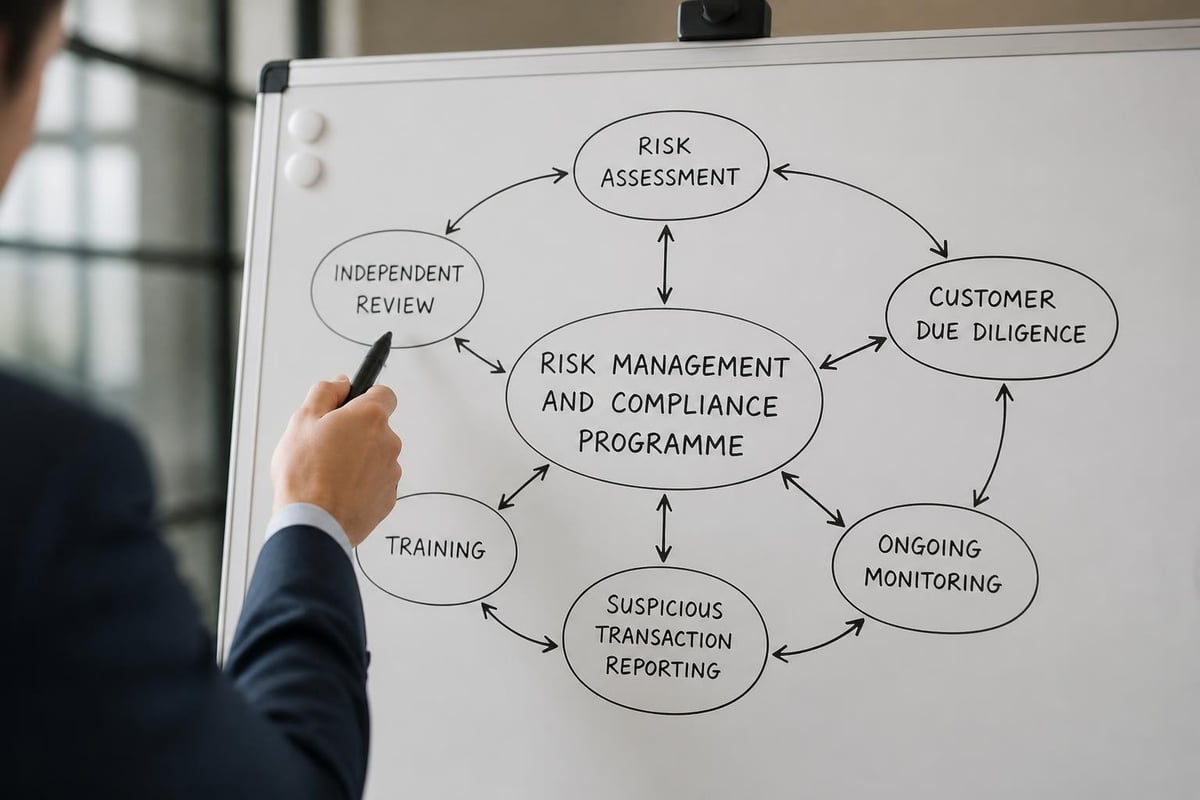
Every FSP must develop, implement, and maintain a written RMCP tailored to their specific money laundering and terrorism financing risks. This programme serves as the operational blueprint for your FICA compliance efforts.
RMCP Essential Components
Your RMCP document should address:
- Risk assessment methodology: How you identify, assess, and categorise money laundering risks across products, clients, delivery channels, and geographic areas
- Internal controls: Policies and procedures for customer due diligence, ongoing monitoring, record-keeping, and suspicious transaction identification
- Governance and oversight: Compliance officer appointment, reporting lines, management accountability, and board oversight
- Training programme: Regular FICA training for all staff with client contact or compliance responsibilities
- Independent review: Annual assessment of RMCP effectiveness and controls testing
- Reporting procedures: Internal escalation protocols and FIC reporting mechanisms for suspicious and unusual transactions
Many independent brokers benefit from professional assistance when drafting their initial RMCP. Fica RMCP services help insurance brokers establish compliant frameworks that align with practice size, product mix, and client demographics whilst remaining proportionate and practical for day-to-day implementation.
Suspicious and Unusual Transaction Reporting
FICA obligates FSPs to report suspicious transactions that might relate to money laundering, terrorism financing, or other serious crimes. Additionally, certain transactions must be reported based purely on their characteristics (cash threshold reports, terrorist property reports).
Identifying Red Flags
Train your team to recognise potential indicators:
- Clients reluctant to provide verification documents or offering suspicious documentation
- Premium payments from third parties without clear relationship to the policyholder
- Early policy surrenders or frequent switches with minimal commercial rationale
- Investment products used as short-term holding mechanisms rather than genuine wealth accumulation
- Nominee arrangements without transparent beneficial ownership
- Premium payment patterns inconsistent with declared income
When suspicious activity is identified, document your observations, escalate to your compliance officer, and submit reports to the Financial Intelligence Centre within the prescribed timeframes. The FinCEN guidance on AML programmes offers valuable international perspective on building risk-based AML frameworks, though South African FSPs must ensure alignment with local FICA requirements.
FAIS Act Compliance for Insurance Intermediaries
The FAIS Act establishes comprehensive requirements for anyone providing financial advice or intermediary services. Compliance spans licensing, representative qualifications, operational standards, and client communication.
FSP Licensing and Maintenance
Operating as an insurance intermediary requires an active FSP licence in the appropriate categories. The licensing process demands demonstrating:
- Financial soundness (minimum capital or professional indemnity insurance)
- Fit and proper status of key individuals
- Adequate operational capacity and systems
- Appropriate governance structures
- Compliance infrastructure
Licence Categories
Insurance intermediaries typically require Category I (Long-term Insurance) and/or Category II (Short-term Insurance) subcategories A (Advice) and B (Intermediary services). Select categories matching your actual business activities, as operating outside licensed categories constitutes a serious contravention.
Annual licence renewals demand up-to-date financial information, confirmation of ongoing compliance, and payment of prescribed fees. The FSCA has intensified scrutiny of renewal submissions, rejecting incomplete or non-compliant applications.
Representative Qualification and Supervision
Every individual providing advice or intermediary services must qualify as a fit and proper representative. This status requires:
Educational Qualifications
- Regulatory Examination (RE) passes in relevant product categories (RE 1 for Long-term Insurance, RE 5 for Short-term Insurance)
- National Qualifications Framework (NQF) Level 4 qualification minimum (matric or equivalent)
- Class of Business (COB) training for specific product categories
- Continuous Professional Development (CPD) to maintain knowledge currency (minimum 12 verifiable hours annually, though many FSPs exceed this)
Fit and Proper Assessment
Beyond qualifications, representatives must demonstrate:
- Honesty and integrity (clean criminal record, no disqualifying contraventions)
- Operational ability and competence
- Financial soundness (no unrehabilitated insolvency)
FSPs bear responsibility for conducting thorough fit and proper assessments before appointing representatives and reviewing status annually thereafter. Document these assessments comprehensively, as the FSCA increasingly requests evidence during inspections.
General Code of Conduct Compliance
The FAIS General Code prescribes detailed standards for client interaction, advice provision, and operational conduct. Key requirements include:
Know Your Client Requirements
Before providing advice, gather sufficient client information to understand:
- Financial situation (income, expenses, assets, liabilities)
- Financial experience and product knowledge
- Risk profile and capacity for loss
- Financial needs and objectives
- Constraints (liquidity needs, time horizons, legislative restrictions)
Document this analysis in a comprehensive needs analysis that justifies your recommendations. Generic or boilerplate needs analyses fail to satisfy regulatory expectations.
Product Suitability and Fair Treatment
Every product recommendation must demonstrably suit the client's documented circumstances and needs. This obligation demands:
- Comparing appropriate product alternatives
- Explaining material product features, benefits, risks, and exclusions
- Disclosing all costs, charges, and commission implications
- Documenting the rationale for recommending specific products over alternatives
The COFI Act strengthens these requirements through explicit client fairness obligations. FSPs must actively monitor that products deliver intended outcomes and intervene when they do not.
Disclosure and Transparency
Provide clients with clear, timely disclosures covering:
| Disclosure Requirement | Content and Timing |
|---|---|
| FSP details | Licence number, contact details, complaints process (initial engagement) |
| Representative details | Full names, qualification details, services authorised to provide (initial engagement) |
| Financial interest disclosure | All remuneration, incentives, ownership interests, or other financial interests that might influence advice (before concluding transaction) |
| Product information | Appropriate product documentation explaining features, risks, costs, and terms (before concluding transaction) |
| Replacement business | Specific disclosure and comparison when replacing existing products (before concluding replacement) |
| Ongoing service | Annual confirmation of services provided and remuneration received |
Maintain comprehensive disclosure registers and review regularly to ensure accuracy and completeness.
COFI Act Implementation and Conduct Standards
The Conduct of Financial Institutions Act represents the most significant shift in South African financial services regulation in decades. Moving beyond rule-based compliance, COFI demands outcome-focused conduct that demonstrably treats clients fairly.
The Conduct Standards Framework
COFI establishes five overarching conduct standards applicable to all financial institutions, including insurance intermediaries:
- Deliver fair outcomes: Clients must receive products and services that meet their needs and deliver expected value
- Act honestly: Conduct business with integrity and without deception
- Act fairly: Balance your interests with client interests, avoiding conflicts and exploitative practices
- Exercise due care, skill, and diligence: Maintain professional competence and apply it consistently
- Communicate appropriately: Provide clear, relevant, and timely information
These principles-based standards require judgement and contextual application rather than mechanical checklist compliance.
Product Design and Governance
COFI explicitly requires that products are designed with identified target markets in mind and deliver value to those markets. For insurance intermediaries working with multiple insurers, this demands:
Product Selection Frameworks
- Assess each product against client demographics and needs profiles
- Evaluate value proposition, including cost reasonableness and benefit adequacy
- Monitor product performance and client outcomes over time
- Remove or restrict products that consistently underperform or generate poor client outcomes
Target Market Identification
For each product on your shelf, document:
- Characteristics of clients for whom the product is suitable
- Client circumstances or needs the product addresses
- Features, benefits, and limitations relevant to the target market
- Distribution strategies appropriate for reaching the target market
Client Outcome Monitoring
Unlike traditional compliance that focuses on process adherence, COFI demands evidence that clients actually receive fair treatment and suitable products. Implement monitoring mechanisms such as:
- Periodic reviews of policy persistency and lapse rates
- Claims ratio analysis identifying products with unexpectedly high rejection rates
- Client satisfaction surveys and complaint trend analysis
- Product switching patterns indicating potential churning or unsuitable advice
- Commission analysis identifying potential remuneration-driven bias
The FCA’s multi-firm review on outcomes monitoring provides valuable international insights into effective monitoring practices, though South African FSPs should adapt these approaches to local market conditions and regulatory expectations.
Building an Integrated Compliance Management System
Effective insurance compliance demands integrated systems rather than siloed responses to individual regulations. Independent brokers and advisors must develop scalable frameworks that address all obligations cohesively.
Compliance Infrastructure Components
Policies and Procedures Manual
Your central compliance repository should cover:
- Client onboarding and FICA verification processes
- Needs analysis and advice methodology
- Product selection and suitability assessment frameworks
- Disclosure protocols and documentation standards
- Complaint handling and resolution procedures
- Data protection and POPIA compliance measures
- Record-keeping and retention schedules
- Training and competence maintenance requirements
- Monitoring, supervision, and quality assurance processes
Review and update this manual annually or whenever regulatory requirements change.
Record-Keeping Systems
FAIS mandates retaining comprehensive records for at least five years from the date of the last transaction. These records must demonstrate:
- Client identification and verification (FICA compliance)
- Needs analysis and advice justification (FAIS compliance)
- Product disclosures and client acknowledgements
- Representative qualification evidence
- Complaints and their resolution
- Training activities and CPD completion
- Monitoring and supervision activities
Implement systematic filing protocols, whether electronic or physical, with clear retrieval mechanisms. The FSCA expects production of requested records within reasonable timeframes during inspections.
Training and Competence Framework
Beyond regulatory examination passes, maintain ongoing competence through:
- Regular technical training on product updates and market developments
- Compliance training covering regulatory changes and practical application
- Soft skills development in client communication and needs identification
- Annual refresher training on FICA, POPIA, and conduct standards
Document all training activities, attendance, and assessment outcomes. Many independent practices schedule quarterly compliance training sessions addressing recent regulatory developments or identified risk areas.
Compliance Monitoring and Testing
Proactive compliance verification identifies issues before they escalate into regulatory contraventions or client detriment. Implement regular testing protocols:
File Review Programme
Systematically review client files against compliance checklists:
- FICA documentation completeness and currency
- Needs analysis depth and relevance
- Product suitability justification
- Disclosure provision and acknowledgement
- Communication clarity and appropriateness
- Record-keeping completeness
For solo practices, external compliance support often provides valuable independent review. Larger practices should implement peer review or dedicated compliance officer oversight.
Representative Monitoring
Where multiple representatives operate under your FSP licence, implement supervision mechanisms including:
- Regular performance discussions incorporating compliance considerations
- Complaint pattern analysis identifying training needs or conduct concerns
- Commission review detecting potential churning or unsuitable advice patterns
- Client feedback solicitation and analysis
- Periodic observation or co-attendance on client meetings
The NAIC model laws provide international perspective on supervisory expectations, though South African FSPs must ensure alignment with local FSCA requirements.
Practical Compliance Implementation Steps
Moving from regulatory knowledge to operational implementation requires structured approaches tailored to your practice size and complexity.
Compliance Gap Assessment
Begin with honest evaluation of current state versus regulatory requirements:
- Conduct a compliance audit: Review existing policies, procedures, and documentation against FAIS, FICA, POPIA, and COFI requirements
- Identify gaps: Document areas of non-compliance, inadequate controls, or missing processes
- Assess risk: Prioritise gaps based on potential client impact, regulatory scrutiny, and enforcement risk
- Develop remediation plan: Create actionable steps with responsible parties and realistic timelines
- Allocate resources: Budget for training, systems, external support, or additional staff as needed
Quick-Win Compliance Actions
Certain improvements deliver immediate compliance enhancement:
Immediate Actions (Within One Month)
- Update privacy notice to include all POPIA-required elements
- Implement client consent forms for marketing communications
- Review and update FSP licence details on all client-facing materials
- Create or refresh conflict of interest register
- Schedule FICA and POPIA refresher training for all staff
Short-Term Actions (Within Three Months)
- Conduct comprehensive FICA file review and remediate missing documentation
- Update needs analysis templates incorporating COFI outcome considerations
- Implement systematic CPD tracking and documentation
- Establish complaint register with proper categorisation and tracking
- Create client outcome monitoring dashboards (persistency, claims, satisfaction)
Medium-Term Actions (Within Six Months)
- Develop or update comprehensive RMCP aligned with practice risk profile
- Implement systematic file review programme with documented outcomes
- Establish product governance framework with target market definitions
- Create integrated compliance manual covering all regulatory obligations
- Conduct independent compliance audit to verify control effectiveness
Technology and Compliance Automation
Technology increasingly enables smaller practices to achieve enterprise-grade compliance without proportionate resource investment. Consider solutions offering:
Client Relationship Management (CRM) Systems
Purpose-built FSP CRM platforms provide:
- Structured needs analysis workflows with mandatory fields
- Automated disclosure generation from product and remuneration databases
- FICA documentation tracking and renewal reminders
- Compliance checklist integration within client processes
- Reporting dashboards for monitoring and supervision
Document Management Solutions
Robust document management delivers:
- Centralised, searchable repository for all client records
- Automated retention and destruction scheduling
- Access controls and audit trails for POPIA compliance
- Version control for policies and procedures
- Secure client portals for document exchange
Compliance Workflow Tools
Dedicated compliance platforms offer:
- Regulatory change tracking and impact assessment
- CPD tracking and certificate management
- Representative qualification monitoring with renewal alerts
- Complaint capture, escalation, and resolution tracking
- Management information dashboards for oversight
Whilst technology enhances efficiency and consistency, remember that accountability remains with the FSP and its key individuals. Systems supplement rather than replace professional judgement and oversight.
Common Compliance Pitfalls and How to Avoid Them
Experience identifies recurring compliance failures across the independent broker market. Awareness enables proactive prevention:
Inadequate Record-Keeping
The Problem: Missing or incomplete client files, unsigned documents, undated records, or inaccessible archives.
The Solution: Implement systematic filing protocols with completion checklists before closing new business. Schedule quarterly file audits identifying and remedying gaps. Invest in proper filing infrastructure, whether physical or electronic, with appropriate backup and security.
Generic Needs Analyses
The Problem: Boilerplate needs analyses that fail to reflect individual client circumstances, copied sections, or analysis disconnected from product recommendations.
The Solution: Train representatives in thorough client questioning and active listening. Use needs analysis templates as guides rather than fill-in-the-blank forms. Review completed needs analyses during file monitoring, providing feedback on depth and relevance.
FICA Documentation Lapses
The Problem: Expired identity documents, unverified addresses, missing source of funds information, or inadequate corporate client documentation.
The Solution: Implement annual FICA refresh protocols reminding clients to update documentation. Create verification checklists specific to client types (individual, trust, company, close corporation). Establish clear escalation procedures when clients delay providing required information.
Incomplete Disclosure
The Problem: Missing financial interest disclosures, outdated commission information, or generic product documentation.
The Solution: Maintain comprehensive disclosure registers updated whenever changes occur. Generate client-specific disclosures for each transaction rather than relying on standard documents. Obtain written acknowledgement that clients received and understood disclosures.
Insufficient Ongoing Monitoring
The Problem: "Sell and forget" mentality, no contact after policy inception, missed opportunities to update cover for changed circumstances.
The Solution: Implement systematic client review schedules (annual minimum for most clients, more frequent for complex or high-value relationships). Use reviews to verify ongoing suitability, address coverage gaps, and demonstrate COFI outcome focus.
The KPMG insurance outlook highlights global trends in compliance transformation and technology adoption that South African FSPs can adapt to local circumstances.
Compliance as Competitive Advantage
Forward-thinking brokers increasingly recognise that robust insurance compliance delivers commercial benefits beyond mere regulatory obligation satisfaction. Professional practices differentiate themselves through:
Enhanced Client Trust and Retention
Transparent processes, comprehensive advice documentation, and proactive communication build client confidence. When clients understand how you protect their interests and manage their data, they remain loyal and provide referrals.
Reduced Professional Indemnity Claims
Thorough needs analyses, suitability justifications, and disclosure documentation provide robust defences against complaints and claims. Well-documented files demonstrate professional conduct even when client circumstances change unexpectedly.
Operational Efficiency
Systematic compliance processes reduce time spent searching for documents, recreating lost information, or responding to regulatory queries. Initial investment in proper systems delivers ongoing efficiency dividends.
Regulatory Confidence
FSPs with demonstrated compliance cultures experience smoother regulatory interactions. FSCA inspections become opportunities to showcase professional operation rather than sources of anxiety.
Market Positioning
As regulatory enforcement intensifies, compliant practices gain competitive advantage over corner-cutting competitors. Quality-conscious clients increasingly value professional credentials and regulatory standing.
Preparing for Regulatory Inspections
The FSCA conducts both thematic on-site inspections and desk-based reviews. Preparation minimises disruption and demonstrates professionalism:
Pre-Inspection Preparation
- Conduct internal compliance audit using regulatory checklists
- Ensure all policies, procedures, and records are current and accessible
- Brief all staff on inspection protocols and communication guidelines
- Prepare summary documents (organisational structure, product range, client demographics, compliance frameworks)
- Verify that physical and electronic filing systems function properly
During the Inspection
- Designate a primary contact person with authority and knowledge
- Provide requested information promptly and completely
- Ask for clarification when requests are unclear
- Take notes during discussions and findings presentations
- Avoid making commitments without proper consideration
- Maintain professional, cooperative demeanour whilst protecting your interests
Post-Inspection Response
- Address identified issues promptly with documented remediation
- Implement recommendations even for minor observations
- Update policies and procedures to prevent recurrence
- Consider external compliance review for validation
- Learn from the experience to strengthen overall compliance culture
The World Bank guidance on insurance supervision offers perspective on supervisory approaches globally, though South African FSPs should focus primarily on local FSCA methodologies and expectations.
Navigating insurance compliance in South Africa requires commitment, knowledge, and structured implementation across POPIA, FICA, FAIS, and COFI frameworks. Independent brokers and financial advisors who embrace compliance as integral to professional practice position themselves for sustainable success whilst protecting client interests.
Who this is for: Independent financial brokers, regulated insurance intermediaries, FSP applicants, and compliance officers managing multi-regulatory obligations.
Holistic Compliance Management Solutions (Pty) Ltd provides specialised compliance support tailored to financial service providers across Cape Town and beyond. Whether you need comprehensive FICA training, RMCP development assistance, or ongoing compliance monitoring, our team delivers practical solutions aligned with your practice size and complexity. Request a compliance consultation to assess your current compliance status and develop a structured remediation roadmap that includes: a comprehensive gap analysis across all regulatory frameworks, prioritised action plans with realistic timelines, and ongoing support for implementation and monitoring. Contact us today to strengthen your compliance foundations and focus confidently on serving your clients.