CMMC Consulting for Financial Services Compliance in SA
The compliance landscape for financial services providers in South Africa has evolved dramatically over recent years, with regulatory frameworks demanding increasingly sophisticated risk management approaches. Whilst CMMC consulting traditionally focuses on cybersecurity maturity certification for United States defence contractors, the methodological frameworks and structured assessment principles underlying CMMC offer valuable insights for South African financial advisors, independent brokers, and FSPs navigating POPIA, FICA, FAIS, and COFI compliance requirements. Understanding how professional compliance consulting operates within mature regulatory ecosystems can inform better practice management and risk mitigation strategies for financial services providers operating under Financial Sector Conduct Authority oversight.
Understanding CMMC Consulting Frameworks
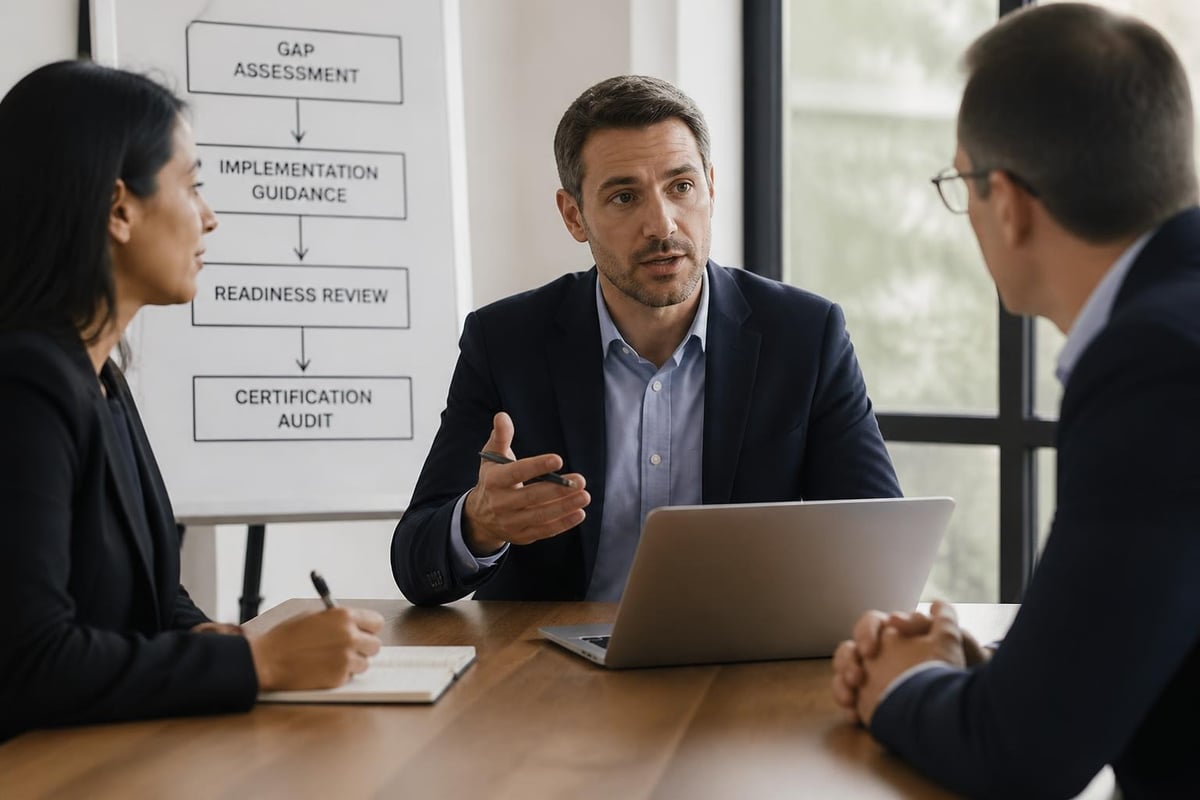
CMMC consulting represents a specialised field where certified professionals guide organisations through cybersecurity maturity certification processes. The Cyber Accreditation Body defines specific roles for practitioners, including Registered Practitioners (RPs) and Registered Practitioner Organizations (RPOs), who provide implementation guidance, gap assessments, and remediation support. These consultants cannot perform actual certification assessments, ensuring separation of duties that maintains audit integrity.
For South African financial services providers, this separation principle mirrors the regulatory environment where independent compliance monitoring functions differently from internal compliance management. FSPs must maintain robust compliance frameworks that satisfy FAIS requirements whilst ensuring POPIA data protection standards align with operational workflows.
Consulting Roles and Responsibilities
The consulting and implementation ecosystem establishes clear boundaries between advisory services and formal assessment activities. Registered Practitioners provide:
- Gap analysis identifying control deficiencies
- Implementation roadmaps for remediation activities
- Documentation development and policy drafting
- Staff training and awareness programmes
- Pre-assessment readiness reviews
Registered Practitioner Advanced (RPA) status enables consultants to work with organisations pursuing higher maturity levels, requiring demonstrated expertise and continuing professional development. This tiered approach ensures consultants possess appropriate knowledge for the complexity levels they advise upon.
South African compliance consulting for financial services follows similar patterns. Independent brokers seeking FSP licensing require guidance on regulatory frameworks, risk management and compliance programmes, and operational infrastructure that satisfies FSCA standards. The consultant's role involves translating regulatory requirements into practical implementation steps without compromising the independence required for official regulatory submissions.
Gap Assessment Methodologies
Effective cmmc consulting begins with comprehensive gap assessments that identify current compliance postures against required standards. Consultants evaluate existing controls, documentation quality, process maturity, and organisational readiness. This baseline assessment informs prioritised remediation roadmaps that address critical deficiencies first whilst building towards comprehensive compliance.
Assessment Planning and Scoping
Initial scoping determines which systems, processes, and personnel fall within assessment boundaries. For defence contractors, this involves identifying Controlled Unclassified Information (CUI) flows and associated system boundaries. For South African FSPs, equivalent scoping identifies:
- Client data processing activities subject to POPIA Chapter 4 requirements
- Financial advisory processes governed by FAIS Act provisions
- Transaction monitoring and reporting obligations under FICA
- Complaint handling procedures required by COFI regulations
| Assessment Component | CMMC Focus | SA Financial Services Focus |
|---|---|---|
| Data Classification | CUI identification and handling | Personal information under POPIA definition |
| Access Controls | System access management | Client file access and information officer roles |
| Incident Response | Cybersecurity incident procedures | Regulatory breach reporting to FSCA |
| Training Requirements | Security awareness programmes | FAIS Fit and Proper continuous development |
Consultants develop assessment plans that systematically evaluate each control domain, identifying evidence requirements and interviewing key personnel. This structured approach ensures comprehensive coverage whilst managing assessment burden on operational staff.
Implementation Guidance and Remediation
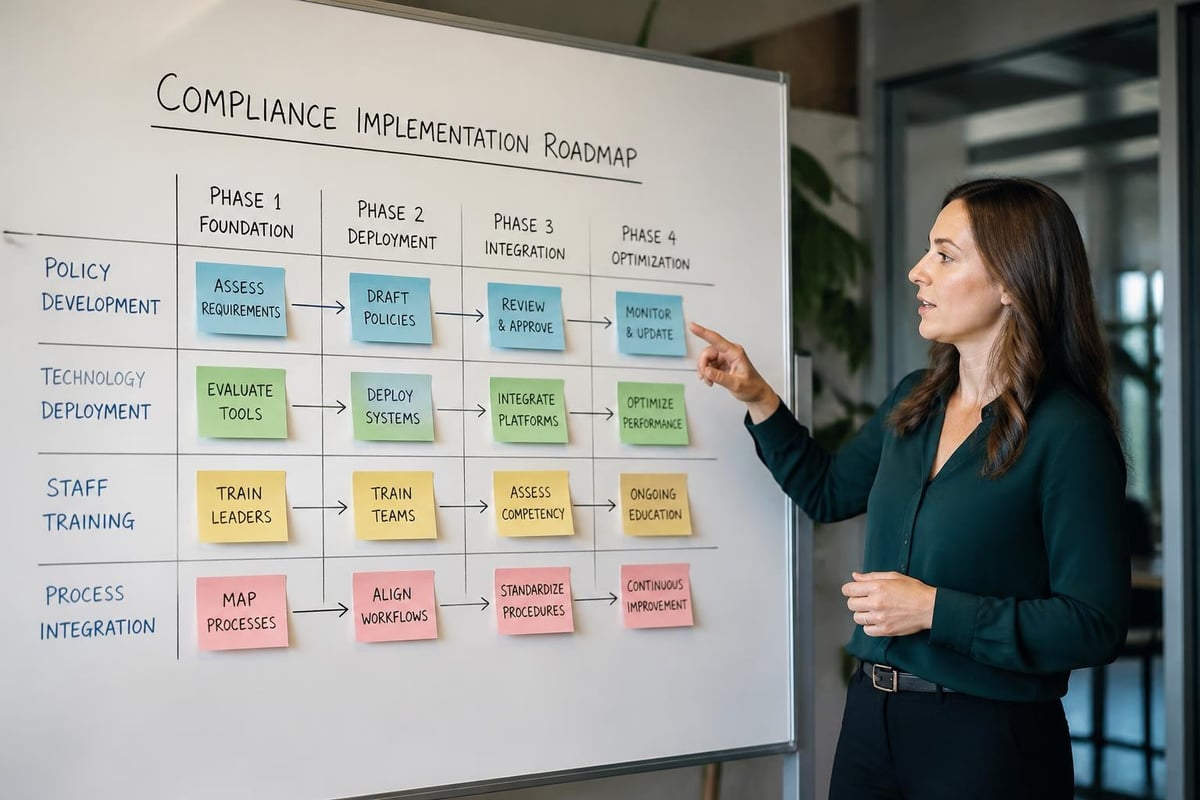
Following gap identification, cmmc consulting focuses on practical remediation strategies. Consultants develop implementation roadmaps that sequence remediation activities, considering resource constraints, operational dependencies, and risk priorities. This phased approach enables organisations to build compliance capability progressively rather than attempting simultaneous implementation across all control domains.
Policy Development and Documentation
Compliance frameworks require substantial documentation demonstrating control implementation and operational maturity. Consultants assist with:
- Policy drafting that translates regulatory requirements into operational procedures
- Process documentation capturing workflows and control activities
- Evidence collection systems that maintain audit trails for assessor review
- Training materials supporting staff competency development
The Code of Professional Conduct establishes ethical standards for consultants, including confidentiality obligations, conflict of interest management, and role separation requirements. South African compliance professionals operate under similar ethical frameworks, particularly when providing FICA training and RMCP drafting services to financial services providers.
For independent brokers establishing compliance infrastructure, documentation requirements span multiple regulatory frameworks. A comprehensive compliance manual addresses FAIS conduct standards, POPIA processing activities, FICA client verification procedures, and COFI complaints management. Consultants bring cross-industry expertise that ensures documentation meets regulatory expectations whilst remaining practical for implementation.
Technology and System Controls
Modern compliance requires appropriate technological infrastructure supporting control implementation. CMMC assessments evaluate system security controls, access management, and monitoring capabilities. Financial services providers similarly require systems supporting:
- Client relationship management with audit trails documenting advice processes
- Document management systems maintaining version control and access restrictions
- Communication platforms ensuring confidential client information protection
- Monitoring tools detecting unusual transaction patterns or compliance breaches
Technology selection should align with regulatory requirements whilst fitting operational workflows and budget constraints. Consultants provide vendor-neutral guidance on solution selection, implementation priorities, and integration approaches that avoid unnecessary complexity.
Training and Capability Development
Successful compliance requires organisational capability extending beyond policies and systems to staff competency and awareness. CMMC consulting includes training programme development that builds workforce understanding of security requirements and their operational responsibilities. Research on assessor expectations in CMMC evaluations demonstrates that staff awareness significantly influences assessment outcomes, as assessors interview personnel to validate control implementation understanding.
Structured Training Programmes
Effective compliance training programmes address multiple audience levels:
- Executive briefings covering regulatory obligations, risk exposures, and governance responsibilities
- Operational training for staff implementing controls in daily workflows
- Specialist development for compliance officers and information officers requiring deep regulatory knowledge
- Awareness campaigns maintaining compliance culture through regular communications
South African financial services providers face substantial training requirements under FAIS Fit and Proper provisions, requiring continuous professional development for representatives and key individuals. Compliance training must integrate with broader professional development programmes, ensuring regulatory knowledge complements product knowledge and client service capabilities.
Independent brokers often operate with limited administrative support, making training efficiency critical. Consultants develop practical training approaches including online modules, workflow guides, and quick reference materials that support compliance without overwhelming operational capacity. Regulatory exam preparation through RE EXAM Training exemplifies targeted capability development that meets specific licensing requirements efficiently.
Pre-Assessment Readiness Reviews
As organisations approach formal certification assessments, cmmc consulting includes readiness reviews that simulate assessment conditions. Consultants conduct structured evaluations following CMMC Assessment Process methodologies, identifying remaining gaps and validating evidence adequacy. These pre-assessment activities reduce certification failure risk whilst familiarising staff with assessment expectations.
Evidence Collection and Validation
Assessment success depends on demonstrating control implementation through appropriate evidence. Recent research on evidence-sampling practices reveals that assessors evaluate evidence quality, consistency, and coverage when validating compliance claims. Consultants help organisations develop evidence repositories that:
- Document control implementation across representative samples
- Maintain evidence currency through regular updates
- Organise materials for efficient assessor review
- Address evidence gaps identified during preliminary reviews
For South African FSPs, evidence requirements span multiple compliance domains. POPIA compliance requires processing activity records, consent documentation, and security measure implementation evidence. FICA obligations demand client verification records, risk assessment documentation, and ongoing monitoring evidence. FAIS compliance necessitates advice process records, product supplier appointments, and complaint handling documentation.
| Evidence Type | Regulatory Source | Documentation Required |
|---|---|---|
| Client Verification | FICA Section 21 | Identity documents, verification dates, risk categorisation |
| Processing Activities | POPIA Section 14 | Processing purposes, legal bases, retention periods |
| Advice Records | FAIS General Code | Needs analysis, product comparisons, recommendations |
| Training Completion | FAIS Fit and Proper | Course certificates, CPD hours, competency assessments |
Consultants review evidence repositories systematically, validating that documentation meets regulatory standards and assessor expectations. This quality assurance reduces compliance monitoring findings and regulatory examination issues.
Ongoing Compliance and Continuous Improvement
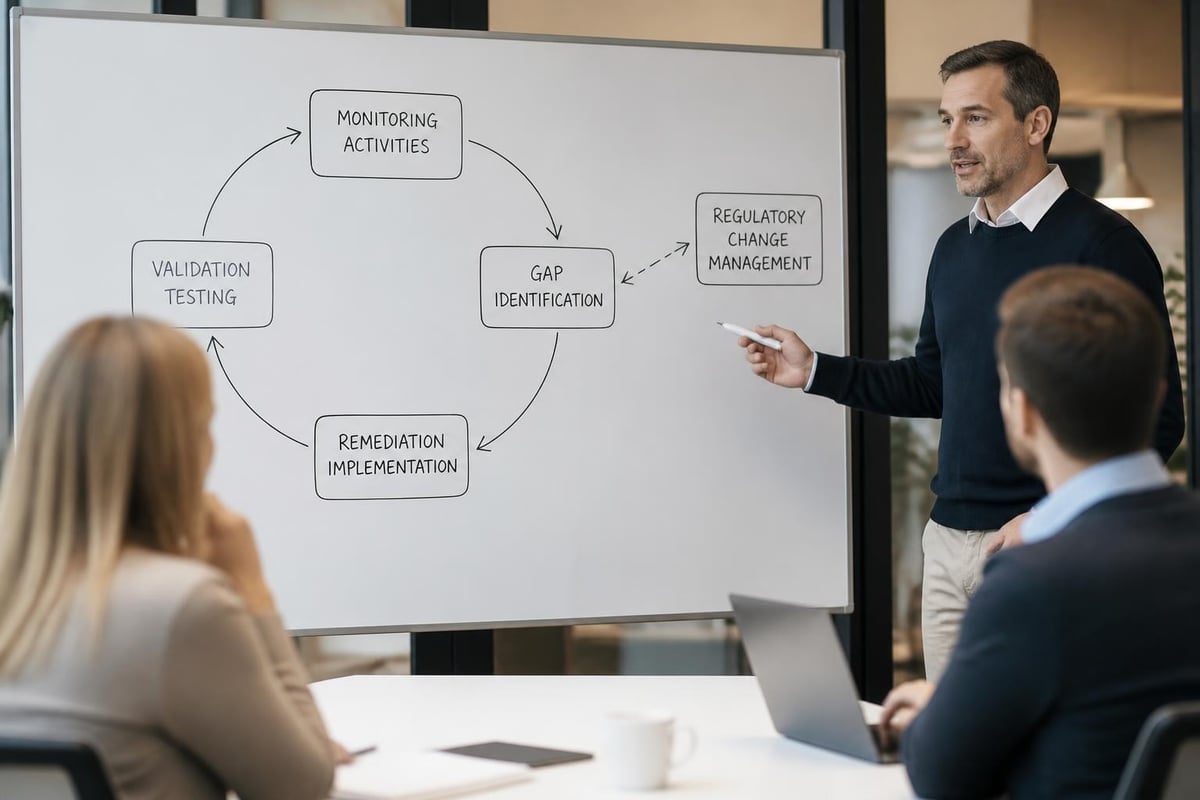
Compliance represents an ongoing operational commitment rather than a point-in-time achievement. CMMC frameworks require organisations to maintain controls and adapt to evolving threats. Similarly, South African financial services regulation demands continuous compliance monitoring, regular policy reviews, and responsive adaptation to regulatory developments.
Monitoring and Reporting
Effective compliance programmes include monitoring mechanisms that detect control failures, process deviations, and emerging risks. Consultants help establish:
- Key risk indicators providing early warning of compliance deterioration
- Regular control testing validating ongoing implementation effectiveness
- Management reporting communicating compliance status to responsible executives
- Regulatory reporting meeting disclosure obligations to FSCA and other authorities
Independent brokers require monitoring approaches proportionate to their operational scale. Excessive monitoring burdens operational efficiency without corresponding risk reduction. Consultants tailor monitoring frameworks to organisational size, complexity, and risk profile, ensuring sustainable compliance management.
Regulatory Change Management
The regulatory environment evolves continuously, with amendments to existing frameworks and introduction of new requirements. COFI implementation exemplifies how new regulatory frameworks create substantial compliance obligations for financial services providers. Consultants provide regulatory intelligence services that:
- Monitor regulatory developments and proposed amendments
- Assess impact on current compliance programmes
- Develop implementation plans for new requirements
- Update policies and procedures reflecting regulatory changes
This proactive approach prevents reactive compliance crises whilst maintaining operational stability during regulatory transitions. Consultants bring cross-client experience that identifies industry best practices and efficient implementation approaches for regulatory changes.
Selecting CMMC Consulting Services
Organisations seeking cmmc consulting should evaluate potential advisors against several criteria ensuring effective engagement outcomes. Consultant qualifications, industry experience, methodology rigour, and cultural fit all influence consulting effectiveness. The CMMC ecosystem requires specific certifications for practitioners, providing baseline competency assurance. South African compliance consulting lacks equivalent formal certification, making evaluation more challenging.
Consultant Evaluation Criteria
When selecting compliance consultants, financial services providers should assess:
- Regulatory knowledge depth across relevant frameworks (POPIA, FICA, FAIS, COFI)
- Industry experience with similar organisations and operational models
- Methodology structure demonstrating systematic assessment and implementation approaches
- Deliverable quality through references and sample work products
- Resource capacity ensuring consultant availability matches project timelines
Request detailed proposals outlining assessment approaches, implementation methodologies, timeline expectations, and deliverable specifications. Vague proposals suggesting "comprehensive compliance reviews" without methodology detail indicate consulting maturity concerns.
Engagement Structure and Pricing
Compliance consulting engagements typically follow several commercial models:
| Engagement Model | Description | Best Suited For |
|---|---|---|
| Fixed-price project | Defined scope with predetermined deliverables | Gap assessments, policy development, specific implementation projects |
| Time and materials | Hourly or daily rates for consultant time | Ongoing advisory support, flexible scope requirements |
| Retainer arrangements | Monthly fees for defined service levels | Continuous compliance monitoring, regulatory change support |
| Success-based fees | Linked to certification achievement or regulatory outcomes | Generally avoided due to independence concerns |
Independent brokers should clarify total engagement costs, including any third-party expenses, technology licensing, or additional services required beyond core consulting. Transparent pricing enables budget planning and prevents scope creep during implementation.
Risk-Based Compliance Approaches
Both CMMC frameworks and South African financial services regulation emphasise risk-based compliance, requiring organisations to prioritise controls based on risk exposure rather than implementing uniform controls regardless of threat likelihood or potential impact. Consultants facilitate risk assessment processes that inform proportionate control implementation.
Risk Assessment Methodologies
Structured risk assessment identifies:
- Threat sources including cybercriminals, insider threats, system failures, and regulatory breaches
- Vulnerabilities representing control weaknesses or process gaps
- Impact severity should risks materialise
- Likelihood estimates based on threat capability and existing control effectiveness
Risk assessment outputs inform control prioritisation, ensuring limited resources address highest-priority exposures. For independent brokers, cyber threats to client data represent significant risks given POPIA enforcement and reputational consequences. FICA non-compliance risks regulatory penalties and potential criminal liability for serious violations. FAIS contraventions expose brokers to debarment, affecting business viability.
Consultants bring structured risk assessment frameworks that ensure comprehensive threat identification whilst avoiding analysis paralysis. Practical risk registers communicate risks clearly to management, supporting informed decision-making on control implementation priorities and residual risk acceptance.
Common Implementation Challenges
Organisations implementing compliance programmes face recurring challenges that consultants help navigate. Resource constraints, competing priorities, technical complexity, and organisational resistance all impede compliance progress. Experienced consultants anticipate these challenges and develop mitigation strategies that maintain implementation momentum.
Resource and Capacity Constraints
Independent brokers operate with limited administrative capacity, often lacking dedicated compliance personnel. Principals balance client service, business development, and compliance responsibilities, creating bandwidth challenges for implementation projects. Consultants address capacity constraints through:
- Phased implementation spreading resource demands across manageable timeframes
- Template development reducing drafting burden through customisable policy frameworks
- Automation recommendations identifying technology solutions that reduce manual compliance workload
- Outsourcing guidance on cost-effective compliance monitoring services
Realistic project planning acknowledges capacity constraints whilst maintaining progress towards compliance objectives. Aggressive timelines that ignore operational realities create implementation failures and consultant relationship breakdowns.
Technical Complexity and Integration
Compliance requirements often involve technical concepts unfamiliar to financial services professionals. POPIA's technical security measures, FICA's verification technologies, and digital record-keeping requirements demand technological competency beyond traditional brokerage operations. Consultants translate technical requirements into operational terms, specifying practical implementation approaches that meet regulatory standards without requiring extensive technical expertise.
System integration challenges arise when compliance tools must connect with existing client management, policy administration, and financial systems. Consultants evaluate integration requirements, identifying solutions that minimise operational disruption whilst achieving compliance objectives.
CMMC Consulting Value Proposition
Engaging professional cmmc consulting delivers measurable value through accelerated compliance achievement, reduced implementation costs, and improved assessment success rates. Consultants bring cross-industry expertise, structured methodologies, and regulatory knowledge that internal teams typically lack. For South African financial services providers, equivalent compliance consulting provides similar benefits within POPIA, FICA, FAIS, and COFI frameworks.
Return on Investment Considerations
Compliance consulting costs must be evaluated against:
- Regulatory penalty avoidance through proactive compliance rather than reactive remediation
- Implementation efficiency reducing total compliance costs through structured approaches
- Opportunity cost reduction allowing principals to focus on revenue-generating activities
- Reputational protection avoiding compliance failures that damage client trust
Independent brokers facing FSP licensing applications, POPIA implementation requirements, or FICA programme development benefit from consultant expertise that ensures first-time regulatory approval and avoids costly rework. The investment in professional guidance typically represents a fraction of the costs associated with licensing delays, regulatory findings, or compliance failures.
Long-term Strategic Benefits
Beyond immediate compliance achievement, consulting engagements build internal capability that supports ongoing compliance management. Staff training, process documentation, and system implementations create lasting infrastructure that reduces future compliance burden. Consultants transfer knowledge throughout engagements, developing client competency that enables independent compliance management after consulting completion.
For practices planning growth, robust compliance foundations support scaling without proportional compliance cost increases. Well-designed compliance programmes accommodate additional representatives, expanded product ranges, and new service offerings through scalable processes and documentation.
Practical Implementation Steps for South African FSPs
Financial services providers seeking to implement or enhance compliance programmes should follow structured approaches that ensure comprehensive coverage whilst managing implementation burden. These practical steps translate CMMC consulting methodologies into South African regulatory contexts.
Initial Compliance Assessment
Begin with comprehensive gap assessments evaluating current compliance postures against regulatory requirements:
- Inventory regulatory obligations across POPIA, FICA, FAIS, and COFI frameworks
- Document existing controls including policies, procedures, systems, and training
- Identify compliance gaps comparing current state against regulatory requirements
- Prioritise remediation activities based on risk severity and implementation complexity
- Develop implementation roadmaps sequencing remediation activities with realistic timelines
Independent brokers should conduct honest self-assessments, acknowledging gaps rather than assuming adequacy. Regulatory expectations continue increasing, with frameworks that appeared adequate years ago now presenting significant compliance gaps.
Policy and Procedure Development
Develop comprehensive compliance documentation addressing all applicable regulatory frameworks:
- POPIA Compliance Manual covering processing activities, security measures, data subject rights, and breach response
- FICA Risk Management and Compliance Programme documenting client verification procedures, ongoing monitoring, and reporting obligations
- FAIS Compliance Manual addressing advice processes, product supplier management, and complaint handling
- COFI Procedures ensuring fair treatment of clients throughout product lifecycle
Policy documentation should be practical and implementable rather than aspirational. Procedures that staff cannot or will not follow create paper compliance without operational effectiveness, exposing organisations to regulatory findings during compliance monitoring or inspections.
Technology Infrastructure Implementation
Deploy systems supporting compliance documentation, monitoring, and reporting:
- Client management systems with integrated compliance workflows and audit trails
- Document management platforms maintaining version control and access restrictions
- Compliance monitoring tools tracking regulatory obligations and implementation status
- Secure communication channels protecting confidential client information
Technology selection should consider total cost of ownership, including licensing fees, implementation costs, training requirements, and ongoing support. Cloud-based solutions often provide cost-effective options for independent brokers, eliminating infrastructure investment whilst providing enterprise-grade capabilities.
Training and Capability Development
Implement structured training programmes building staff competency across compliance domains:
- Regulatory framework overviews for all staff
- Detailed operational training for personnel implementing specific controls
- Specialist development for compliance officers and information officers
- Regular refresher training maintaining awareness and addressing regulatory updates
Training effectiveness requires assessment mechanisms validating learning outcomes. Simple attendance records insufficient for demonstrating competency; assessments, practical exercises, and ongoing performance monitoring provide stronger evidence of capability development.
Continuous Monitoring and Improvement
Establish ongoing compliance monitoring ensuring sustained adherence to policies and regulatory requirements:
- Monthly compliance reviews evaluating key risk indicators
- Quarterly control testing validating implementation effectiveness
- Annual programme reviews assessing regulatory alignment and improvement opportunities
- Regulatory intelligence monitoring identifying applicable amendments and new requirements
Monitoring should inform management decision-making rather than simply generating reports. Compliance findings require remediation actions with assigned responsibilities and completion timelines, closing the loop between identification and resolution.
Implementing robust compliance frameworks requires structured approaches, specialist knowledge, and ongoing commitment. Whether drawing from CMMC consulting methodologies or South African regulatory frameworks, the fundamental principles of gap assessment, prioritised implementation, and continuous monitoring remain consistent. For independent brokers, financial advisors, and FSPs navigating POPIA, FICA, FAIS, and COFI requirements, professional compliance guidance accelerates implementation whilst reducing risk exposure. Holistic Compliance Management Solutions (Pty) Ltd provides independent compliance and training services tailored to financial services providers. Schedule FICA training to enhance your practice's compliance capability. Our training includes practical RMCP development guidance, client verification procedures aligned with regulatory expectations, and ongoing monitoring frameworks. This training is designed for independent brokers, compliance officers, and FSP key individuals requiring hands-on FICA implementation expertise.