Training and Compliance: Essential Guide for FSPs
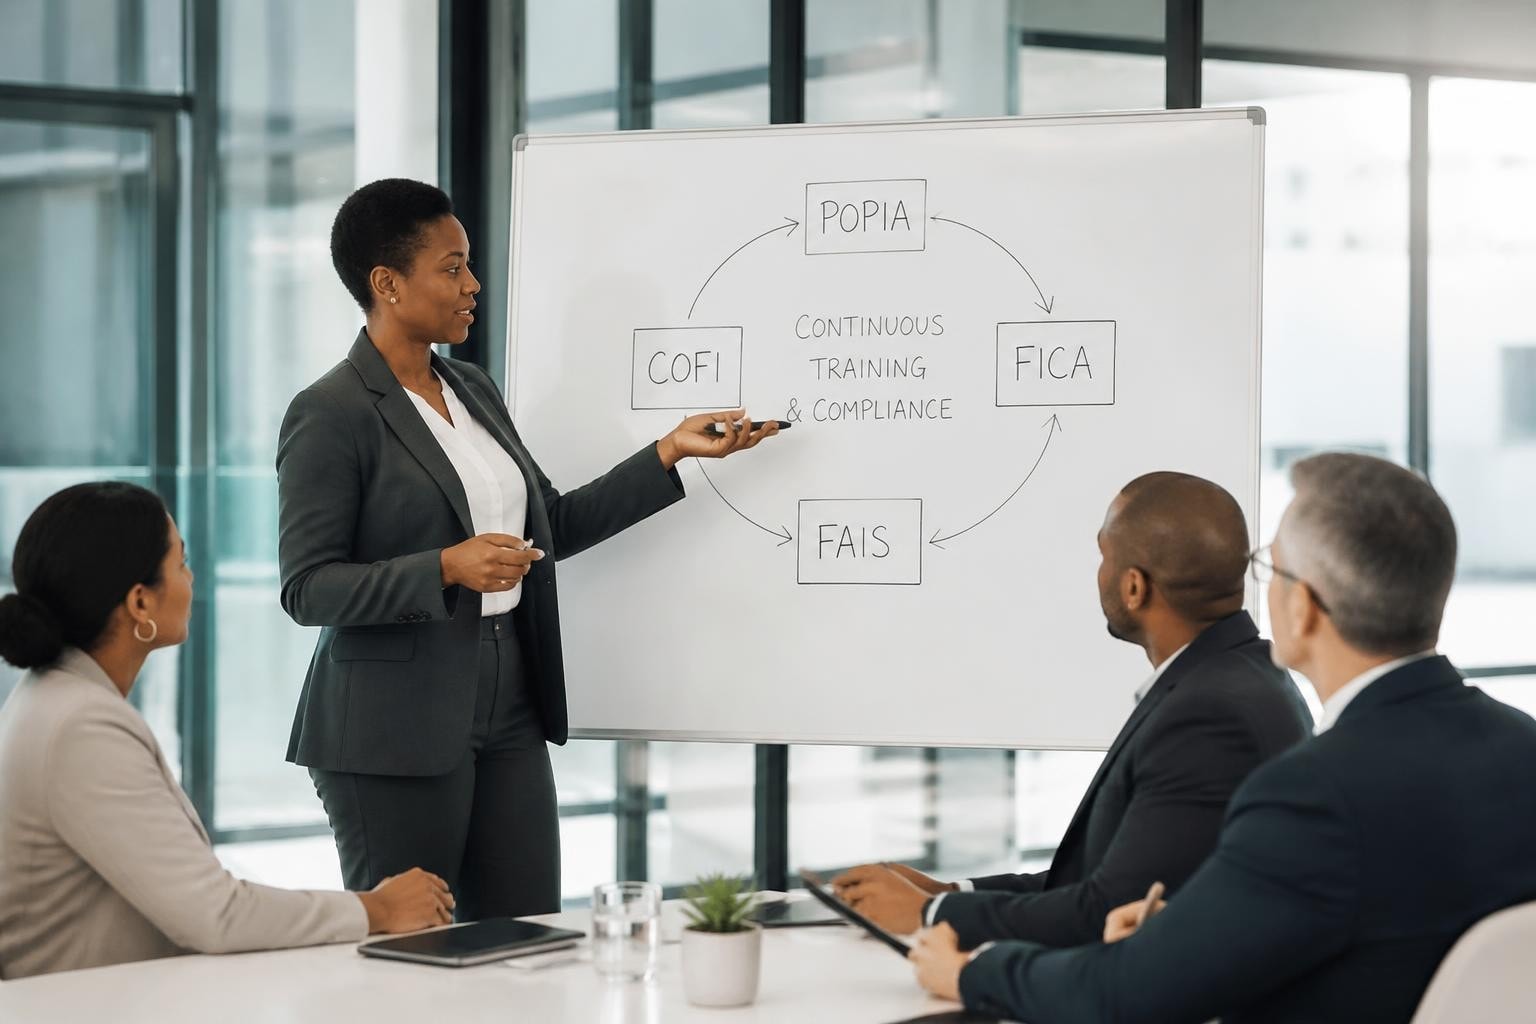
The financial services landscape in South Africa demands rigorous adherence to multiple regulatory frameworks, and effective training and compliance programmes form the backbone of sustainable practice management. For independent financial brokers and Financial Service Providers (FSPs), navigating the complex web of POPIA, FICA, FAIS, and COFI requirements whilst maintaining operational efficiency requires strategic planning, ongoing education, and robust compliance monitoring systems. As regulatory expectations continue to evolve, the integration of comprehensive training initiatives with compliance management has become not merely advisable but essential for risk mitigation and professional credibility.
Understanding the Training and Compliance Landscape in South African Financial Services
The regulatory environment governing FSPs in South Africa encompasses multiple legislative frameworks, each with distinct training requirements and compliance obligations. The Financial Advisory and Intermediary Services Act (FAIS), Protection of Personal Information Act (POPIA), Financial Intelligence Centre Act (FICA), and Conduct of Financial Institutions (COFI) Bill collectively create a comprehensive governance structure that demands continuous professional development and vigilant compliance monitoring.
Recent global research from PwC’s 2025 compliance study reveals critical skills gaps in compliance functions, particularly in communication, behavioural science, and data analytics. These findings resonate strongly within the South African context, where FSPs must balance client service delivery with increasingly sophisticated compliance obligations.
The Cost of Non-Compliance
Financial penalties represent only one dimension of compliance failure. For independent brokers and FSPs, regulatory breaches can result in:
- Licence suspension or derogation
- Reputational damage affecting client trust and retention
- Exclusion from key insurer panels
- Personal liability for key individuals
- Mandatory remediation programmes at significant cost
The Financial Sector Conduct Authority (FSCA) has demonstrated increasing willingness to pursue enforcement action, making proactive training and compliance investments substantially more cost-effective than reactive remediation.
FAIS Compliance: Continuous Professional Development Requirements
The FAIS Act establishes foundational requirements for FSP licensing and ongoing compliance. Representatives must maintain current competency through regular training, whilst FSPs bear responsibility for ensuring their representatives meet these standards.
Regulatory Examination Requirements
All new representatives must pass the appropriate Regulatory Examination (RE) relevant to their advice categories. The RE exams test knowledge across:
- RE1: Specific product knowledge (Long-term Insurance, Short-term Insurance, or Retail Pension Benefits)
- RE5: Representatives of key individuals
- Class of Business examinations: Category-specific knowledge requirements
Training and compliance programmes must ensure representatives not only pass initial examinations but maintain currency as regulations evolve. The FSCA's Competency Framework details minimum qualifications, continuing professional development (CPD) points, and experience requirements for different advice categories.
Fit and Proper Requirements
Beyond formal qualifications, the "fit and proper" assessment encompasses integrity, competence, operational ability, and financial soundness. FSPs must implement ongoing monitoring systems that verify representatives continue meeting these standards throughout their tenure.
| Compliance Element | Frequency | Responsibility | Documentation Required |
|---|---|---|---|
| Regulatory Examinations | Once (unless lapsed > 3 years) | Individual Representative | Certificate of completion, FSCA verification |
| CPD Points | Annually (minimum requirements vary) | Representative & FSP (monitoring) | Training attendance records, CPD certificates |
| Fit and Proper Assessment | Initial and ongoing | FSP (Key Individual oversight) | Background checks, financial status, declarations |
| Competency Reviews | Annual minimum | FSP Compliance Officer | Skills assessments, client file reviews |
FICA Compliance: Risk Management and Control Programme Requirements
The Financial Intelligence Centre Act imposes obligations on Accountable Institutions, including FSPs, to identify and verify clients, monitor transactions, and report suspicious activities. The Risk Management and Control Programme (RMCP) serves as the cornerstone document governing FICA compliance.
Developing an Effective RMCP
Your RMCP must be tailored to your specific business model, client base, and risk profile. Generic templates rarely satisfy regulatory expectations. Key components include:
Risk Assessment Methodology
- Client risk categorisation (low, medium, high)
- Product and service risk evaluation
- Geographic and delivery channel risk analysis
- Assessment frequency and triggers for reassessment
Client Due Diligence Procedures
- Standard verification requirements for natural persons and legal entities
- Enhanced due diligence triggers and procedures
- Simplified due diligence criteria (where permissible)
- Ongoing monitoring and updating protocols
Internal Controls and Governance
- Responsibility allocation across the organisation
- Training requirements for staff handling client verification
- Record-keeping standards and retention periods
- Reporting lines and escalation procedures
Holistic Compliance Management Solutions offers specialised FICA RMCP drafting services tailored to insurance brokers, ensuring your documentation reflects actual business practices whilst meeting regulatory expectations.
Training Requirements Under FICA
All staff involved in client onboarding, transaction processing, or compliance monitoring require comprehensive FICA training covering:
- Understanding money laundering and terrorist financing risks
- Client identification and verification procedures specific to your RMCP
- Recognising and reporting suspicious transactions
- Record-keeping obligations and data protection requirements
- Regulatory reporting timelines and procedures
Training and compliance monitoring must extend beyond initial onboarding. Annual refresher training ensures staff remain current with regulatory amendments and emerging typologies.
POPIA Compliance: Data Protection and Privacy Training
The Protection of Personal Information Act fundamentally altered how FSPs collect, process, store, and share client information. Achieving and maintaining POPIA compliance requires comprehensive training across all staff levels, not merely compliance officers.
Eight Conditions for Lawful Processing
Training programmes must ensure all staff understand and can apply the eight conditions:
- Accountability: Who is responsible for POPIA compliance within your organisation?
- Processing Limitation: What constitutes lawful processing, and when is consent required?
- Purpose Specification: How do we communicate processing purposes to clients?
- Further Processing Limitation: When can we use information for secondary purposes?
- Information Quality: How do we ensure data accuracy and completeness?
- Openness: What must we disclose in privacy notices?
- Security Safeguards: What technical and organisational measures protect client data?
- Data Subject Participation: How do clients exercise their rights to access, correction, and deletion?
Practical Implementation Checklist for Brokers
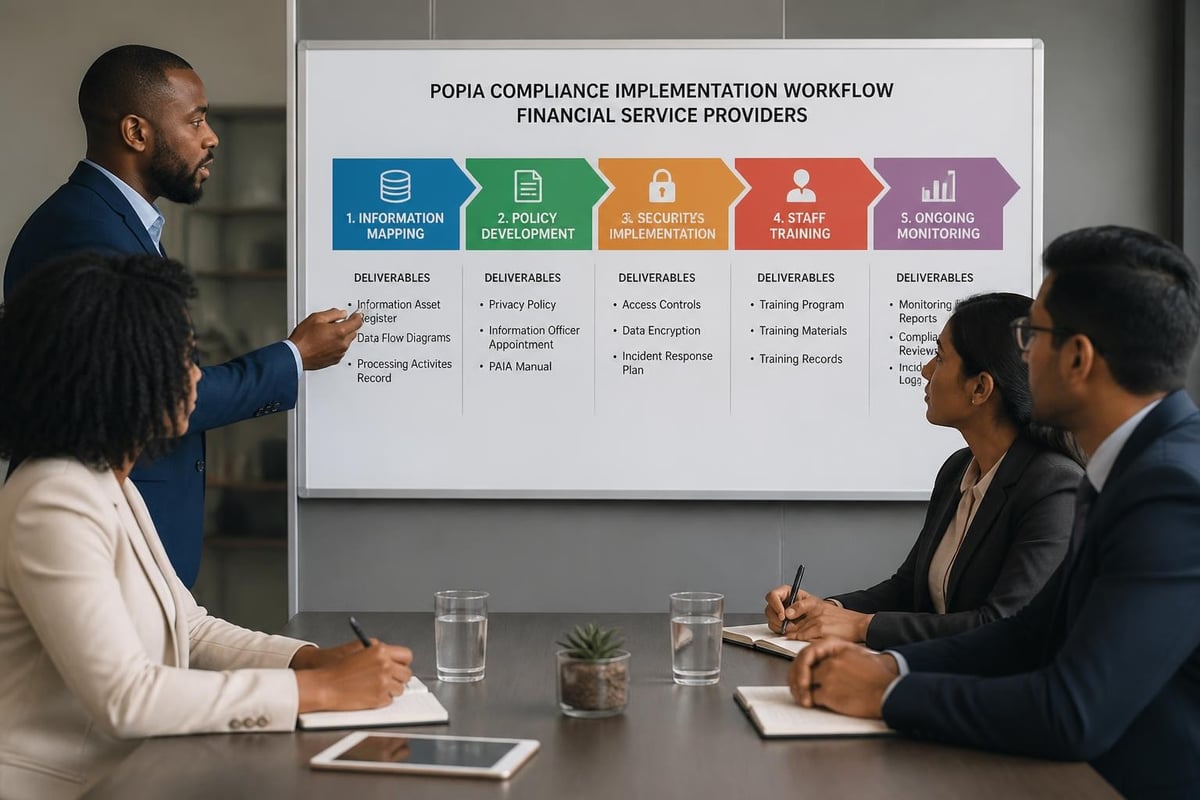
Independent brokers can implement POPIA compliance through systematic steps:
Phase 1: Information Mapping (Weeks 1-2)
- Document all personal information collected (application forms, policy documentation, communications)
- Identify processing purposes for each data category
- Map information flows (from collection through storage to deletion)
- Identify third-party processors (insurers, reinsurers, service providers)
Phase 2: Policy and Procedure Development (Weeks 3-4)
- Draft comprehensive privacy policy aligned with processing activities
- Create client-facing privacy notices (simple language, accessible format)
- Develop data breach response procedure
- Establish data subject request handling process
Phase 3: Technical and Organisational Measures (Weeks 5-6)
- Implement access controls (password policies, user permissions)
- Ensure secure transmission methods (encrypted email, secure portals)
- Review storage security (physical files, electronic systems)
- Establish retention and destruction schedules
Phase 4: Training and Documentation (Weeks 7-8)
- Conduct comprehensive staff training on POPIA obligations
- Document training attendance and competency assessment
- Assign responsibility for ongoing compliance monitoring
- Schedule annual privacy policy reviews and updates
The ISO 37301 compliance management systems standard provides valuable guidance on establishing, implementing, and maintaining compliance frameworks that explicitly include training, development, and awareness programmes.
COFI and Emerging Regulatory Requirements
The Conduct of Financial Institutions Bill represents the most significant regulatory reform in South African financial services in decades. Whilst not yet enacted, prudent FSPs are preparing for the conduct-focused regulatory approach COFI introduces.
Treating Customers Fairly (TCF) Principles
COFI will formalise and expand TCF requirements across six outcomes:
- Fair treatment embedded in organisational culture
- Products and services designed to meet client needs
- Clear, appropriate information provision
- Suitable advice aligned to client circumstances
- Products performing as expected
- No unreasonable barriers to service, claims, or complaints
Training and compliance programmes must evolve to address these outcomes. Representatives require skills beyond product knowledge-understanding client vulnerability, communicating complex information accessibly, and recognising potential conflicts of interest becomes essential.
Preparing for COFI Implementation
| Preparation Area | Current Action Required | Training Focus |
|---|---|---|
| Product Design & Selection | Review product range for client need alignment | Understanding target markets, product appropriateness assessment |
| Advice Process | Document needs analysis and recommendation rationale | Advanced questioning techniques, file noting standards |
| Disclosure & Communication | Enhance fee transparency, risk disclosure | Plain language communication, managing client expectations |
| Complaints Management | Establish formal complaints procedure | Conflict resolution, regulatory reporting obligations |
| Conflict of Interest | Document identification and mitigation | Recognising conflicts, applying precedence of client interest |
Building Effective Training and Compliance Programmes
Research from Compliance Week’s 2025 training programme report highlights persistent challenges: excessive training duration, slow customisation to regulatory changes, and mismatches between available training content and evolving requirements. FSPs must design training programmes that overcome these obstacles whilst meeting regulatory expectations.
Training Delivery Methods: Effectiveness Considerations
A 2026 study on cybersecurity training found that actionable, clear content proves more effective than emotional appeals for changing behaviour. This finding translates directly to compliance training: representatives need specific, practical guidance on "what to do" rather than abstract regulatory theory.
Effective delivery methods for FSPs include:
Blended Learning Approaches
- Initial formal training (classroom or virtual instructor-led sessions)
- Microlearning modules for specific topics (FICA verification procedures, POPIA data subject requests)
- Regular case study discussions addressing real scenarios
- Competency assessments with immediate feedback
Practice Management Integration
Rather than treating compliance training as separate from business operations, integrate learning into workflow:
- Compliance checklists embedded in client onboarding processes
- Just-in-time training accessed when conducting specific tasks
- File review feedback identifying training needs
- Regular team discussions of regulatory updates and application
Measuring Training Effectiveness
The 2025 survey on compliance and ethics training revealed significant gaps between activity measurement (attendance tracking, course completion) and impact assessment (behaviour change, risk reduction). FSPs must move beyond documenting training attendance to evaluating whether training achieves intended outcomes.
Practical effectiveness measures include:
- File Review Quality: Are representatives correctly applying FICA verification procedures? Does advice documentation demonstrate appropriate needs analysis?
- Client Complaints: Are complaint volumes or types indicating training gaps?
- Near-Miss Analysis: When errors are caught before client impact, what do they reveal about knowledge gaps?
- Regulatory Feedback: Do FSCA inspections identify recurring issues suggesting inadequate training?
Compliance Monitoring: Operationalising Your Framework
Training and compliance monitoring function as complementary activities. Training equips representatives with knowledge and skills; monitoring verifies application and identifies areas requiring reinforcement or remediation.
Establishing a Compliance Monitoring Programme
Independent brokers and smaller FSPs often lack dedicated compliance resources, necessitating efficient, focused monitoring approaches:
Monthly Activities
- Random file selection for detailed review (minimum 5% of new business)
- Marketing material and communication review
- Complaints register update and trend analysis
- Regulatory update review and gap assessment
Quarterly Activities
- Comprehensive file review statistics and quality scoring
- Representative competency assessment (knowledge testing or case studies)
- RMCP risk assessment review and updating
- Third-party service provider compliance verification
Annual Activities
- Full RMCP review and board approval
- Comprehensive regulatory compliance audit
- Training needs analysis and programme planning
- Fit and proper reassessment for all representatives
Documentation Standards
The U.S. Department of Justice’s corporate compliance programme evaluation guidance, whilst American in origin, offers valuable insights applicable to South African FSPs. Prosecutors assess whether training is appropriately tailored, how effectiveness is measured, and what lessons learned inform programme improvement. These same questions guide FSCA enforcement decisions.
Your compliance monitoring documentation should demonstrate:
- Planning: What compliance obligations were assessed, and why were specific areas prioritised?
- Methodology: How were samples selected? What review criteria were applied?
- Findings: What compliance strengths and weaknesses were identified?
- Remediation: What corrective actions were implemented? How were affected clients remediated?
- Follow-up: Were remediation actions effective? How was this verified?
Technology-Enabled Training and Compliance
Modern compliance management software offers independent brokers capabilities previously available only to larger institutions. Cloud-based platforms can:
- Centralise policy and procedure documentation with version control
- Automate training assignment and track completion
- Generate compliance monitoring workflows and checklists
- Provide audit trails demonstrating supervisory oversight
- Facilitate regulatory reporting and deadline management
When selecting technology solutions, prioritise:
Integration Capabilities: Does the platform integrate with existing practice management systems, avoiding duplicate data entry?
Accessibility: Can representatives access training and compliance resources from any device, supporting remote work arrangements?
Reporting Functionality: Does the system generate meaningful management information supporting decision-making, not merely compliance box-ticking?
Vendor Support: Is the provider knowledgeable about South African regulatory requirements, or is it a generic international platform requiring extensive customisation?
Training Challenges: Addressing Common Obstacles
Challenge 1: Representative Resistance
Experienced representatives sometimes view compliance training as administrative burden rather than professional development. Overcoming this resistance requires:
- Demonstrating direct connections between compliance and business outcomes (client retention, reduced professional indemnity risk, panel participation requirements)
- Involving representatives in training design, incorporating their practical questions and scenarios
- Recognising and rewarding compliance excellence, not only addressing deficiencies
- Communicating enforcement actions and industry issues illustrating real-world consequences
Challenge 2: Keeping Pace with Regulatory Change
South African financial services regulation evolves continuously through legislative amendments, conduct standards, guidance notices, and enforcement precedents. Maintaining current training content demands:
Regulatory Intelligence Systems
- FSCA communication monitoring (notices, circulars, media releases)
- Industry association updates (ASISA, FIA, statutory body communications)
- Legal and compliance alert services
- Peer network knowledge sharing
Rapid Content Updating Mechanisms
- Modular training design enabling component updates without full programme revision
- Communication protocols for urgent regulatory changes
- Temporary guidance pending formal training material revision
- Version control ensuring all representatives access current materials
Challenge 3: Resource Constraints
Independent brokers often operate with limited compliance budgets and personnel. Maximising limited resources requires:
- Leveraging industry training providers for standardised content (regulatory examinations, FICA fundamentals)
- Developing practice-specific materials only for unique business model elements
- Participating in industry forums sharing compliance resources
- Outsourcing specialised compliance functions (RMCP drafting, annual audits) whilst retaining core monitoring internally
Creating a Compliance Culture Beyond Training
Training and compliance programmes ultimately succeed or fail based on organisational culture. Representatives comply because they understand why requirements exist, believe compliance protects clients and the business, and observe leadership commitment through actions, not merely policy statements.
Building a compliance culture requires:
Leadership Visibility
- Key individuals actively participating in training, not delegating attendance
- Compliance performance included in business planning and performance discussions
- Resources allocated to compliance reflecting its stated priority
- Transparent communication when compliance failures occur, with accountability
Embedding Compliance in Daily Operations
- Compliance considerations integrated into product selection, marketing approval, client communication
- Recognition that compliance enables business, not merely constrains it
- Error reporting and near-miss analysis treated as learning opportunities, not solely disciplinary triggers
- Client outcomes as the ultimate compliance measure
Practical Implementation: Six-Month Compliance Enhancement Programme
Independent brokers seeking to elevate training and compliance practices can follow this structured implementation approach:
Month 1: Assessment and Gap Analysis
- Conduct comprehensive regulatory obligation inventory (FAIS, FICA, POPIA, insurer panel requirements)
- Review current training records and identify competency gaps
- Assess existing compliance monitoring and identify documentation deficiencies
- Engage external specialist for independent assessment if resources permit
Month 2: Policy and Procedure Documentation
- Update or develop RMCP addressing current business model and risk profile
- Draft comprehensive POPIA privacy policy and client notices
- Document FAIS supervision and oversight procedures
- Create compliance monitoring procedures with specific review criteria
Month 3: Training Programme Development
- Design annual training calendar addressing regulatory obligations and identified gaps
- Develop practice-specific training materials complementing standardised content
- Establish competency assessment methods beyond attendance tracking
- Schedule initial comprehensive training sessions
Month 4: Implementation and Initial Training
- Deliver comprehensive compliance training to all representatives
- Implement technology platforms or manual systems for ongoing monitoring
- Conduct initial file reviews establishing baseline compliance levels
- Document all training delivery and assessment results
Month 5: Monitoring and Feedback
- Continue regular compliance monitoring per established procedures
- Provide individual feedback to representatives on file review findings
- Identify recurring issues requiring additional training or procedure clarification
- Adjust training content based on practical application challenges
Month 6: Review and Continuous Improvement
- Assess training and compliance programme effectiveness against initial gap analysis
- Document lessons learned and programme adjustments
- Establish ongoing rhythm for training delivery, monitoring, and review
- Plan next period enhancements based on regulatory changes and business evolution
Effective training and compliance management represents a continuous journey rather than a destination, requiring sustained commitment, regular investment, and ongoing adaptation to regulatory evolution. For independent financial brokers and FSPs operating in South Africa's complex regulatory environment, the integration of comprehensive training programmes with robust compliance monitoring creates the foundation for sustainable practice management, client protection, and professional credibility.
Who this is for: Independent brokers, FSP compliance officers, and financial advisory practices seeking to strengthen regulatory compliance across POPIA, FICA, FAIS, and emerging COFI requirements.
Ready to strengthen your compliance framework? Holistic Compliance Management Solutions (Pty) Ltd offers specialised support tailored to financial service providers. Schedule a FICA training consultation to receive:
- Customised RMCP development aligned to your specific business model
- Comprehensive staff training on FICA, POPIA, and FAIS obligations
- Practical implementation guidance and ongoing compliance monitoring support