US Compliance Services: Essential Solutions for 2026
Organizations operating within the United States face an increasingly complex regulatory landscape that demands specialized knowledge, dedicated resources, and continuous monitoring. US compliance services have become essential for businesses across industries, providing the expertise needed to navigate federal, state, and local regulations while minimizing risk exposure. These services extend beyond simple checklist compliance, offering comprehensive solutions that integrate regulatory requirements into operational frameworks, protect organizational reputation, and create sustainable business practices. As regulatory bodies intensify enforcement efforts and penalties for non-compliance grow more severe, professional compliance services represent not just a protective measure but a strategic business advantage.
The Evolving Regulatory Environment in the United States
The United States maintains one of the most comprehensive regulatory frameworks globally, with oversight spanning multiple jurisdictions and agencies. Federal regulations alone encompass thousands of requirements, from environmental protection standards to financial services oversight, workplace safety protocols, and data privacy mandates. The U.S. Environmental Protection Agency’s external resources provide access to critical federal laws and regulations that organizations must navigate.
Each industry faces unique compliance challenges shaped by specific regulatory bodies. Financial institutions contend with SEC regulations, anti-money laundering requirements, and consumer protection laws. Healthcare organizations navigate HIPAA privacy rules, Medicare compliance standards, and state licensing requirements. Manufacturing facilities address OSHA workplace safety standards, environmental compliance, and product safety regulations.
State and Local Complexity
Beyond federal requirements, businesses must address state-level regulations that vary significantly across jurisdictions. A company operating in multiple states faces dozens of different tax codes, employment laws, licensing requirements, and industry-specific regulations. California alone maintains environmental standards exceeding federal requirements, while states like New York impose unique financial services regulations.
Key challenges include:
- Tracking regulatory changes across multiple jurisdictions
- Interpreting conflicting or overlapping requirements
- Implementing controls that satisfy various regulatory bodies
- Maintaining documentation for different compliance frameworks
- Training staff on jurisdiction-specific requirements
Local municipalities add another compliance layer with zoning regulations, business licensing, health codes, and operational permits. This multi-tiered regulatory structure creates complexity that organizations struggle to manage internally.
Core Components of Professional US Compliance Services
Professional us compliance services deliver structured approaches to regulatory management, transforming compliance from reactive problem-solving to proactive risk mitigation. These services encompass several critical components that work together to create comprehensive compliance programs.
Regulatory Intelligence and Monitoring
Staying current with regulatory changes represents a fundamental challenge. The National Institute of Standards and Technology’s Standards Information Center offers resources for navigating standards and regulations, but organizations need systematic monitoring processes. US compliance services provide continuous regulatory intelligence, tracking proposed rules, final regulations, enforcement actions, and interpretive guidance.
This monitoring extends beyond simple alerts. Compliance professionals analyze how regulatory changes impact specific business operations, assess implementation timelines, and develop response strategies. They evaluate the practical implications of new requirements, determining necessary policy updates, process modifications, and control enhancements.
Risk Assessment and Gap Analysis
Effective compliance begins with understanding current state versus required state. Compliance services conduct comprehensive assessments evaluating existing controls, policies, procedures, and practices against applicable regulatory requirements. These gap analyses identify vulnerabilities, prioritize remediation efforts, and establish baselines for measuring improvement.
| Assessment Component | Evaluation Focus | Deliverable |
|---|---|---|
| Policy Review | Alignment with current regulations | Updated policy recommendations |
| Process Mapping | Control effectiveness and efficiency | Process improvement roadmap |
| Documentation Audit | Completeness and accessibility | Documentation enhancement plan |
| Training Analysis | Staff knowledge and competency | Training program requirements |
| Technology Evaluation | System capabilities and limitations | Technology upgrade recommendations |
Risk assessments consider both inherent risks (based on business activities) and residual risks (after controls are applied). This dual perspective helps organizations allocate compliance resources effectively, focusing attention on high-risk areas while maintaining baseline controls across all operations.
Policy Development and Implementation
Translating regulatory requirements into practical organizational policies requires specialized expertise. US compliance services develop comprehensive policy frameworks that address regulatory obligations while aligning with business objectives and operational realities. These policies provide clear guidance for employees, establish accountability structures, and create enforceable standards.
Implementation support ensures policies move from documents to operational practice. Compliance professionals work with business units to integrate policies into workflows, develop supporting procedures, create job aids, and establish monitoring mechanisms. They address implementation challenges, resolve conflicts between compliance requirements and operational efficiency, and build stakeholder buy-in.
Specialized Compliance Domains
Different regulatory areas demand distinct expertise, methodologies, and control frameworks. US compliance services often specialize in specific domains where complex regulations require deep knowledge.
Financial Services Compliance
Financial institutions face particularly rigorous regulatory oversight from multiple agencies including the SEC, FINRA, FDIC, and state banking regulators. Compliance requirements span anti-money laundering, know-your-customer protocols, fair lending practices, consumer protection, and fiduciary responsibilities.
For Financial Service Providers specifically, managing regulatory requirements demands continuous attention to licensing, professional standards, client communication protocols, and record-keeping obligations. Organizations like those receiving compliance monitoring assistance for FSP licensing benefit from specialized knowledge of financial services regulations and licensing procedures.
Critical compliance areas include:
- Client onboarding and verification processes
- Transaction monitoring and reporting
- Advertising and marketing compliance
- Conflict of interest management
- Privacy and data protection
- Supervisory control frameworks
Environmental Health and Safety
Environmental compliance encompasses air quality standards, water discharge permits, hazardous waste management, and pollution prevention requirements. The Standards Incorporated by Reference database maintained by federal agencies demonstrates how technical standards become enforceable regulatory requirements.
Workplace safety compliance addresses OSHA standards, injury reporting, emergency preparedness, and employee training requirements. Organizations must maintain detailed safety programs, conduct regular inspections, document corrective actions, and demonstrate continuous improvement in safety performance.
Data Privacy and Cybersecurity
Data protection regulations have proliferated rapidly, with requirements varying significantly by data type, industry, and jurisdiction. US compliance services help organizations navigate HIPAA for healthcare data, GLBA for financial information, COPPA for children's data, and state laws like California's CCPA.
Cybersecurity compliance extends beyond data privacy to encompass system security, incident response, vendor management, and breach notification. Organizations must implement technical controls, maintain security documentation, conduct risk assessments, and demonstrate security program effectiveness to regulators and auditors.
Technology-Enabled Compliance Management
Modern us compliance services increasingly leverage technology to enhance efficiency, accuracy, and scalability. Compliance management platforms automate routine tasks, centralize documentation, track obligations, and provide real-time visibility into compliance status.
Automated Monitoring and Reporting
Technology solutions monitor regulatory databases, track obligation deadlines, generate compliance reports, and alert stakeholders to required actions. These systems reduce manual effort while improving consistency and reducing oversight risks. Integration with operational systems enables automated evidence collection, demonstrating compliance through system-generated records rather than manual documentation.
- Regulatory change tracking: Systems monitor federal registers, agency announcements, and legislative updates
- Obligation management: Platforms maintain comprehensive inventories of compliance requirements with assigned responsibilities
- Evidence collection: Automated capture of compliance evidence from operational systems and workflows
- Reporting dashboards: Real-time visibility into compliance metrics, trends, and risk indicators
- Audit trail generation: Comprehensive documentation of compliance activities, decisions, and approvals
Data Analytics and Predictive Compliance
Advanced analytics transform compliance from reactive to predictive. Machine learning algorithms identify patterns suggesting potential compliance violations before they occur, enabling preventive intervention. Transaction monitoring systems detect suspicious activities, unusual patterns, or control failures requiring investigation.
Research on compliance monitoring frameworks demonstrates how Bayesian approaches enable sophisticated compliance assessment in complex regulatory environments. These methodologies help organizations move beyond simple rule-checking to nuanced understanding of compliance state and risk exposure.
Building Sustainable Compliance Programs
Effective compliance programs extend beyond immediate regulatory requirements to create sustainable frameworks that adapt as regulations evolve, business operations change, and risk landscapes shift. US compliance services help organizations build programs with longevity and resilience.
Culture and Governance
Compliance culture starts with leadership commitment and permeates throughout organizations. Board oversight, executive sponsorship, and management accountability establish the foundation for effective compliance programs. Governance structures define compliance roles, responsibilities, decision-making authority, and escalation protocols.
Essential governance elements:
- Clear accountability assignments at all organizational levels
- Integration of compliance metrics into performance management
- Regular compliance reporting to boards and executive teams
- Whistleblower protections and anonymous reporting channels
- Consistent enforcement of compliance policies and consequences for violations
Training and Communication
Compliance knowledge must reach every employee performing regulated activities. Comprehensive training programs ensure staff understand relevant requirements, recognize compliance risks, and know how to respond to potential violations. Training effectiveness depends on role-specific content, engaging delivery methods, and regular reinforcement.
Communication strategies keep compliance visible and relevant. Regular updates on regulatory changes, compliance successes, lessons learned from incidents, and program enhancements maintain organizational awareness. Town halls, newsletters, intranet resources, and team meetings create multiple touchpoints for compliance messaging.
Continuous Improvement
Mature compliance programs embrace continuous improvement methodologies, regularly evaluating effectiveness and implementing enhancements. Internal audits, control testing, incident analysis, and stakeholder feedback identify improvement opportunities. Benchmarking against industry practices and peer organizations provides perspective on program maturity and performance.
| Improvement Activity | Frequency | Purpose |
|---|---|---|
| Control Testing | Quarterly | Validate control effectiveness |
| Risk Assessment Update | Annual | Reassess risk landscape |
| Policy Review | Annual | Ensure currency with regulations |
| Program Audit | Annual | Comprehensive program evaluation |
| Stakeholder Surveys | Semi-annual | Gather feedback on program effectiveness |
Measuring Compliance Program Effectiveness
Demonstrating compliance program value requires robust metrics that quantify performance, identify trends, and support data-driven decision-making. US compliance services help organizations develop meaningful measurement frameworks aligned with business objectives and regulatory expectations.
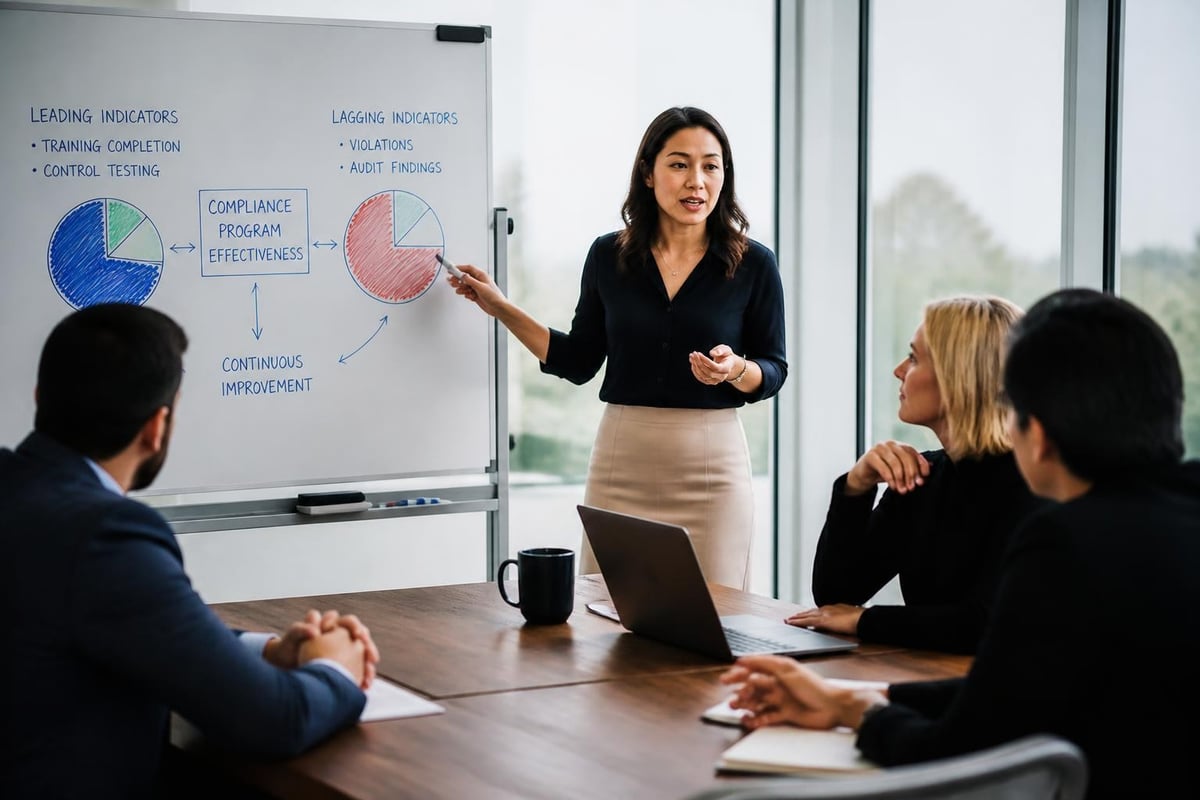
Leading and Lagging Indicators
Comprehensive measurement systems incorporate both leading indicators (predictive of future performance) and lagging indicators (measuring historical results). Leading indicators include training completion rates, policy acknowledgment percentages, control test results, and risk assessment findings. These metrics enable proactive intervention before compliance failures occur.
Lagging indicators measure actual compliance outcomes: regulatory violations, enforcement actions, audit findings, and incident reports. While these metrics reflect past performance, they provide essential feedback on program effectiveness and identify areas requiring enhanced controls.
Cost of Compliance Versus Cost of Non-Compliance
Quantifying compliance program costs provides important context for resource allocation decisions. Direct costs include personnel, technology, training, external services, and administrative overhead. Indirect costs encompass process inefficiencies, delayed product launches, and opportunity costs from conservative business decisions.
Non-compliance costs often dwarf compliance investments. Regulatory fines and penalties represent only the beginning. Organizations face legal fees, remediation costs, increased regulatory scrutiny, reputation damage, customer attrition, and business restrictions. Research datasets like OmniCompliance-100K help organizations understand compliance requirements across domains, reducing the risk of costly violations.
Selecting the Right US Compliance Services Provider
Organizations seeking external compliance support must evaluate providers carefully, ensuring alignment with specific needs, industry requirements, and organizational culture. The selection process should consider multiple factors beyond cost alone.
Expertise and Credentials
Provider expertise should match organizational compliance needs. Industry-specific experience proves particularly valuable, as providers familiar with sector regulations, common challenges, and best practices deliver more relevant guidance. Professional credentials including certifications, licenses, and specialized training demonstrate commitment to compliance excellence.
References from similar organizations provide insight into provider performance, responsiveness, and value delivery. Case studies and examples of successfully implemented compliance programs offer concrete evidence of provider capabilities.
Service Model and Scalability
Compliance needs fluctuate based on business growth, regulatory changes, and strategic initiatives. Service providers should offer flexible engagement models accommodating varying support levels. Some organizations need comprehensive outsourced compliance departments, while others require targeted support for specific projects or regulations.
Engagement model options:
- Full-service compliance outsourcing with dedicated teams
- Project-based support for specific initiatives or regulatory requirements
- Advisory services providing strategic guidance and subject matter expertise
- Technology-enabled solutions with professional support
- Hybrid models combining technology platforms with expert consultation
Scalability ensures providers can expand services as organizational needs grow, adding new regulatory domains, geographic regions, or business units without requiring provider transitions.
Technology and Tools
Provider technology capabilities significantly impact service delivery efficiency and effectiveness. Modern compliance platforms offer centralized obligation management, automated monitoring, reporting dashboards, and integrated workflows. Access to comprehensive law databases ensures providers work from authoritative sources when interpreting requirements.
Integration capabilities allow provider systems to connect with organizational platforms, enabling seamless data exchange, automated evidence collection, and unified reporting. Cloud-based solutions provide accessibility, scalability, and business continuity advantages over legacy systems.
Emerging Trends in US Compliance Services
The compliance landscape continues evolving rapidly, driven by regulatory changes, technological innovation, and shifting business models. Forward-looking organizations anticipate trends and position compliance programs accordingly.
Regulatory Technology Integration
RegTech solutions automate compliance processes, reduce manual effort, and improve accuracy. Artificial intelligence analyzes regulations, extracts requirements, and maps obligations to organizational controls. Natural language processing reviews communications for compliance violations. Blockchain creates immutable audit trails. These technologies transform compliance from labor-intensive manual processes to technology-enabled efficient operations.
Environmental, Social, and Governance Compliance
ESG considerations increasingly influence regulatory requirements, investor expectations, and stakeholder demands. Environmental compliance extends beyond traditional pollution control to encompass climate disclosure, carbon accounting, and sustainability reporting. Social compliance addresses labor practices, diversity metrics, and community impact. Governance compliance emphasizes board composition, executive compensation, and shareholder rights.
Cross-Border Compliance Complexity
Globalization creates compliance challenges as organizations operate across multiple jurisdictions with conflicting requirements. US compliance services increasingly address international regulations impacting American businesses, including GDPR for European data protection, global anti-corruption standards, and international trade restrictions. Navigating these cross-border requirements demands sophisticated understanding of how different regulatory systems interact.
Ongoing research on topics like government services infrastructure resilience highlights how compliance extends into technical domains, requiring multidisciplinary expertise combining legal, technical, and business knowledge.
Industry-Specific Compliance Considerations
While compliance principles apply broadly, implementation varies significantly across industries based on specific regulatory frameworks, risk profiles, and operational characteristics.
Healthcare Compliance
Healthcare organizations navigate HIPAA privacy and security rules, Medicare and Medicaid billing requirements, anti-kickback statutes, stark law physician relationships, and state licensing regulations. Compliance programs address clinical documentation, coding accuracy, fraud prevention, patient safety, and quality reporting. The integration of telemedicine, digital health tools, and artificial intelligence introduces new compliance considerations around virtual care delivery and algorithmic decision-making.
Manufacturing and Product Safety
Manufacturers face product safety regulations, quality system requirements, supply chain compliance, and environmental standards. Regulatory bodies including the FDA, CPSC, and EPA impose industry-specific requirements. Compliance programs address design controls, manufacturing processes, supplier qualifications, product testing, adverse event reporting, and recall procedures. Global supply chains create additional complexity as organizations must ensure supplier compliance with U.S. requirements.
Technology and Software
Technology companies address data privacy, cybersecurity, intellectual property protection, export controls, and platform governance requirements. Software-as-a-service providers face particular challenges ensuring compliance across customer jurisdictions. Compliance programs address data residency, encryption standards, access controls, incident response, and vendor management. Emerging technologies including artificial intelligence raise new regulatory questions around algorithmic bias, transparency, and accountability.
Navigating the complex landscape of U.S. regulatory requirements demands specialized expertise, dedicated resources, and systematic approaches that professional compliance services provide. As regulations continue evolving and enforcement intensifies, organizations benefit from partnering with experienced compliance professionals who transform regulatory obligations into sustainable business practices. Holistic Compliance Management Solutions delivers comprehensive compliance management tailored for modern organizations, offering the expertise and support needed to maintain sustainable operations within today's challenging regulatory environment while focusing on your core business objectives.