SOC 3 Compliance Guide for South African Financial Services
In South Africa's increasingly regulated financial services landscape, independent brokers and Financial Service Providers (FSPs) face mounting pressure to demonstrate robust data security and privacy controls. While local regulations like POPIA, FICA, FAIS, and COFI establish the compliance foundation, international assurance frameworks such as soc 3 compliance offer FSPs a powerful mechanism to communicate their commitment to security and trust. For South African financial advisors managing sensitive client information, understanding how SOC 3 reports intersect with domestic regulatory obligations provides both competitive advantage and operational clarity in an environment where client confidence hinges on demonstrable security practices.
Understanding SOC 3 Compliance in the Financial Services Context
SOC 3 compliance represents a streamlined, publicly shareable attestation of an organisation's adherence to the Trust Services Criteria established by the American Institute of CPAs. Unlike its more detailed counterpart, the SOC 2 report, a SOC 3 report provides a general-use summary suitable for public distribution, making it particularly valuable for FSPs seeking to reassure clients, regulators, and business partners.
The framework evaluates five Trust Services Criteria:
- Security: Protection of system resources against unauthorized access
- Availability: System accessibility for operation and use as committed
- Processing Integrity: Complete, valid, accurate, timely, and authorized system processing
- Confidentiality: Protection of information designated as confidential
- Privacy: Collection, use, retention, disclosure, and disposal of personal information
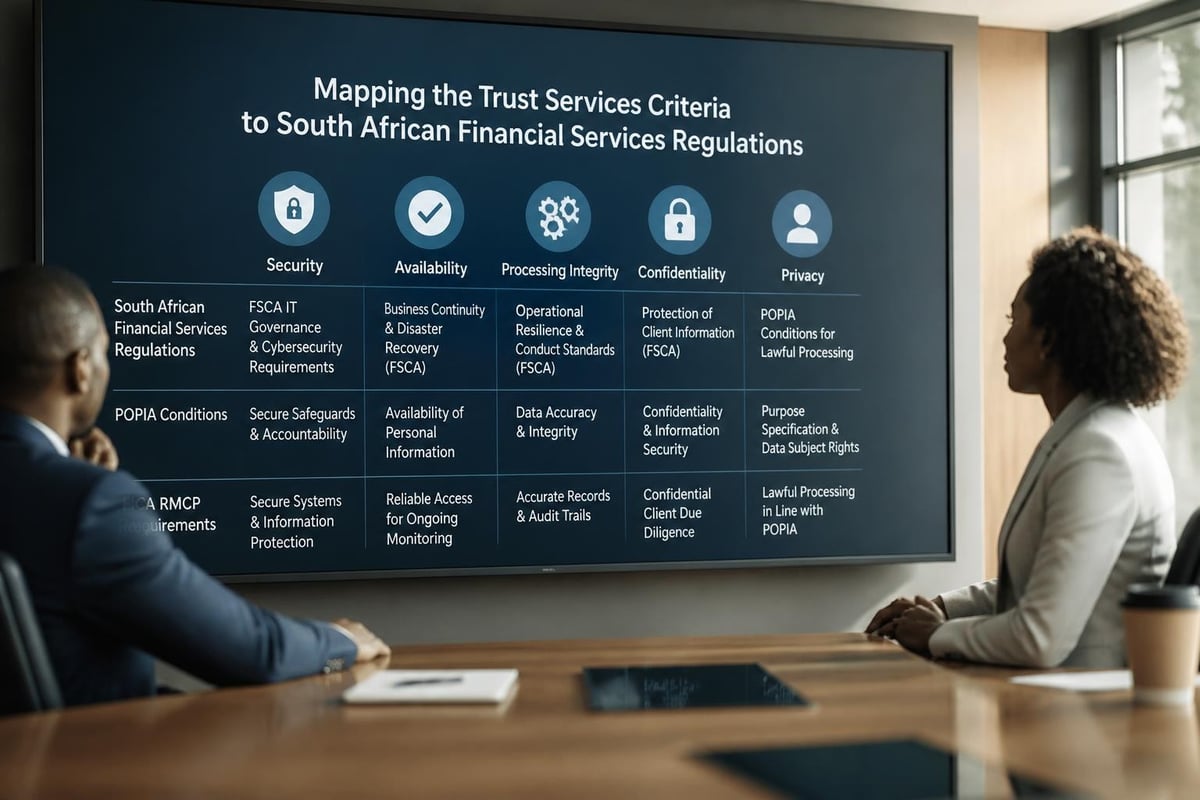
For South African financial advisors and brokers, these criteria map naturally onto obligations under POPIA's eight conditions for lawful processing and FICA's risk management and compliance programme requirements.
Why SOC 3 Matters for South African FSPs
Independent financial brokers in South Africa operate in a uniquely challenging regulatory environment. Beyond FAIS license requirements and COFI conduct standards, FSPs must manage third-party service providers, client data portability, and increasingly sophisticated cyber threats. A SOC 3 report serves multiple strategic purposes:
Regulatory Alignment: While not a South African regulatory requirement, soc 3 compliance demonstrates systematic control implementation that supports POPIA accountability obligations and FICA customer due diligence processes. The overlap between Trust Services Criteria and South African regulatory expectations creates natural synergies.
Client Confidence: High-net-worth clients and institutional partners increasingly request assurance that their financial data receives adequate protection. A publicly available SOC 3 report provides tangible evidence of security commitment without disclosing sensitive operational details.
Competitive Differentiation: In a market where independent brokers compete against larger institutions with established compliance infrastructures, third-party attestation levels the playing field and signals professionalism.
Mapping SOC 3 Controls to South African Regulatory Requirements
The practical value of pursuing soc 3 compliance for South African FSPs lies in the framework's compatibility with domestic obligations. Rather than creating parallel compliance burdens, the Trust Services Criteria reinforce and structure existing regulatory requirements.
POPIA and Trust Services Criteria Alignment
POPIA's eight conditions for lawful processing of personal information align substantially with SOC 3's privacy and security criteria. Consider these mappings:
| POPIA Condition | Trust Services Criterion | Practical Control Example |
|---|---|---|
| Accountability (Section 8) | Security, Privacy | Documented security policies, designated Information Officer, annual control assessments |
| Processing Limitation (Section 9) | Privacy, Processing Integrity | Client consent management systems, purpose specification documentation |
| Purpose Specification (Section 13) | Privacy | Privacy notices detailing data collection purposes, retention schedules |
| Security Safeguards (Section 19) | Security, Confidentiality | Encryption of client data, access controls, incident response procedures |
| Data Subject Participation (Section 23) | Privacy, Processing Integrity | Client data access portals, rectification procedures |
This alignment means that FSPs implementing controls for soc 3 compliance simultaneously strengthen their POPIA compliance posture. The structured approach required for a SOC 3 examination forces documentation and testing that POPIA demands but doesn't always specify in operational detail.
FICA Risk Management and SOC 3 Framework Integration
FICA requires FSPs to establish and maintain a Risk Management and Compliance Programme (RMCP) that addresses risks of money laundering and terrorist financing. The SOC 3 framework's processing integrity and security criteria directly support RMCP objectives:
- Customer identification and verification: Processing integrity controls ensure CDD information is collected completely and accurately
- Record-keeping requirements: Security and availability controls protect the five-year retention mandate
- Reporting obligations: Processing integrity controls support timely and accurate Suspicious Transaction Report generation
- Training and awareness: While not a direct Trust Services criterion, the control environment assessed in SOC 3 examinations includes staff competency and awareness
Independent brokers can leverage FICA RMCP compliance support to integrate these frameworks, ensuring their risk management documentation satisfies both FICA statutory requirements and supports potential SOC 3 examination readiness.
FAIS and COFI Conduct Standards
The General Code of Conduct for FSPs (FAIS) and Conduct of Financial Institutions Act (COFI) emphasize fair treatment of clients, conflicts of interest management, and fit-and-proper requirements. SOC 3's processing integrity criterion directly supports these conduct obligations:
- Accurate product information: Processing controls ensure product disclosures and advice records are complete and unaltered
- Conflict disclosure: Confidentiality and security controls protect sensitive conflict register information while ensuring accessibility for compliance reviews
- Record retention for disputes: Availability controls guarantee that client interaction records remain accessible throughout the statutory retention period
Implementing SOC 3 Controls in Independent Broker Practices
For South African independent brokers and smaller FSPs, the prospect of achieving soc 3 compliance may seem daunting. However, the framework scales effectively, and many controls represent formalization of existing practices rather than entirely new systems.
Phase 1: Gap Assessment and Scoping (Months 1-2)
Begin by defining the scope of your SOC 3 examination. For most independent brokers, this encompasses:
- Client relationship management systems
- Policy administration platforms
- Commission processing systems
- Document management repositories
- Email and communication systems containing client data
Action Steps:
- Document all systems processing client personal information (POPIA scope overlaps substantially)
- Identify which Trust Services Criteria apply to your service commitments (most FSPs require all five)
- Review existing POPIA, FICA, and FAIS compliance documentation for control evidence
- Engage with a CPA firm experienced in SOC examinations to conduct a preliminary readiness assessment
The gap assessment often reveals that independent brokers already maintain many required controls-they simply lack formal documentation and testing evidence. Common gaps include:
- Insufficient access control documentation (who has access to what systems and why)
- Incomplete change management procedures for software updates
- Ad-hoc rather than systematic security monitoring
- Undocumented business continuity and disaster recovery plans
Phase 2: Control Design and Documentation (Months 3-5)
This phase transforms informal practices into documented, testable controls. For each Trust Services criterion, you'll need to establish and document:
Security Controls:
- Access provisioning and deprovisioning procedures
- Multi-factor authentication for systems containing client data
- Encryption standards for data at rest and in transit
- Network security configurations (firewalls, intrusion detection)
- Physical security for offices and data centers (if applicable)
Availability Controls:
- System monitoring and alerting procedures
- Backup frequency and restoration testing schedules
- Business continuity and disaster recovery plans
- Capacity planning and performance monitoring
Processing Integrity Controls:
- Data validation rules in client onboarding systems
- Quality assurance procedures for advice records
- Error detection and correction procedures
- Reconciliation controls for commission processing
Confidentiality Controls:
- Data classification schemes (which information is confidential)
- Non-disclosure agreements with staff and vendors
- Secure disposal procedures for confidential records
- Confidentiality training requirements
Privacy Controls:
- Privacy notice content and delivery methods
- Consent management procedures (aligning with POPIA)
- Data subject rights fulfillment processes (access, rectification, erasure)
- Third-party data sharing agreements and vendor due diligence
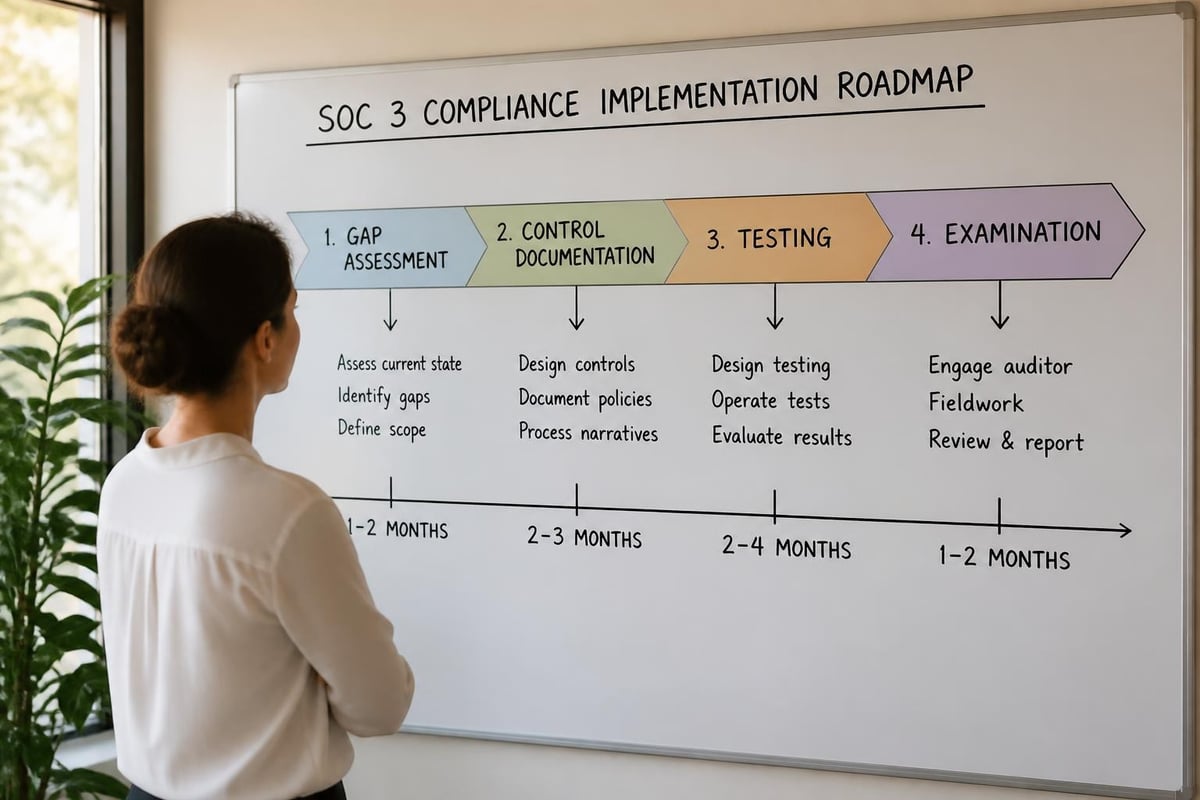
Phase 3: Control Implementation and Testing (Months 6-8)
Documentation alone doesn't achieve soc 3 compliance. Controls must operate effectively throughout the examination period (typically 3-12 months). Establish a testing schedule:
| Control Category | Testing Frequency | Evidence Required | Responsible Party |
|---|---|---|---|
| Access reviews | Quarterly | Screenshots of user lists, termination documentation | IT administrator or outsourced IT |
| Backup restoration | Monthly | Restoration test logs, success/failure documentation | IT administrator |
| Security monitoring | Continuous | Security event logs, incident response tickets | IT security or managed service provider |
| Change management | Per change | Change requests, testing evidence, approvals | Practice principal or operations manager |
| Privacy compliance | Quarterly | Data subject request logs, consent audit results | Compliance officer |
For smaller practices without dedicated IT staff, managed service providers can fulfill many testing requirements, provided you maintain oversight and review evidence quarterly.
Phase 4: Pre-Examination Readiness (Month 9)
Before engaging auditors for the formal SOC 3 examination, conduct an internal readiness review. Many South African FSPs benefit from engaging compliance consultants to perform a mock examination:
- Review all control documentation for completeness
- Verify testing evidence covers the entire examination period
- Confirm no significant control failures or incidents remain unresolved
- Prepare management's assertion about the effectiveness of controls
- Brief key personnel on the examination process and their roles
The AICPA’s updated Trust Services Criteria should guide your final documentation review, ensuring alignment with the latest framework version.
Selecting and Working with SOC 3 Auditors
SOC 3 examinations must be performed by licensed CPAs with specialized training in SOC reporting. For South African FSPs, several considerations guide auditor selection:
Auditor Qualifications and Experience
Look for firms with:
- Financial services industry experience: Auditors familiar with broker operations, commission processing, and regulatory environments provide more relevant insights
- South African regulatory awareness: While SOC 3 is an international framework, auditors who understand POPIA, FICA, and FAIS can better contextualize controls
- Remote examination capability: Many qualified auditors operate internationally; virtual examinations reduce costs while maintaining rigor
- References from similar-sized organizations: Large accounting firms have SOC expertise but may price smaller FSPs out; specialist boutique firms often provide better value
Examination Scope and Timeline
Clearly define with your auditor:
-
Type of examination: SOC 3 examinations can be Type I (control design at a point in time) or Type II (operating effectiveness over a period). Type II provides greater assurance and is more valuable for client communications.
-
Examination period: First-time examinations typically cover 3-6 months; subsequent examinations extend to 12 months. Align the period with your business cycle to minimize disruption.
-
Trust Services Criteria included: Most FSPs require all five criteria, but some may scope out availability or confidentiality if not relevant to service commitments.
-
Carve-out vs. inclusive approach: If you use cloud service providers (for CRM, document management, etc.), decide whether to "carve out" those services (relying on their SOC reports) or include them (examining your oversight controls).
Cost Considerations for South African FSPs
SOC 3 examination costs vary based on:
- Organization size and system complexity
- Number of locations (single office vs. multiple branches)
- Control maturity (well-documented controls reduce auditor hours)
- Examination period length
- Auditor firm and geography
Independent brokers should budget R150,000–R400,000 for an initial Type II examination, with annual renewal examinations costing 40-60% of initial fees. These costs decrease as your control environment matures and auditors become familiar with your systems.
Leveraging Your SOC 3 Report for Business Value
Once you've achieved soc 3 compliance and received your report, strategic deployment maximizes return on investment. The publicly shareable nature of SOC 3 reports creates opportunities unavailable with restricted-use SOC 2 reports.
Client Communication and Marketing
-
Website publication: Publish your SOC 3 report in a dedicated trust center or compliance page. Real-world examples demonstrate how financial services firms use these reports to differentiate themselves.
-
Proposal responses: When responding to institutional RFPs or onboarding high-net-worth clients, include your SOC 3 report as evidence of security and privacy commitment.
-
Client onboarding materials: Reference your SOC 3 attestation in welcome packs, privacy notices, and initial disclosure documents to build trust from the first interaction.
-
Media and thought leadership: Position your firm as a compliance leader in industry publications and broker associations by discussing your SOC 3 journey and learnings.
Regulatory and Compliance Benefits
While South African regulators don't require SOC 3 reports, they recognize third-party attestations during supervisory examinations:
FSCA inspections: When the Financial Sector Conduct Authority examines your compliance with FAIS, COFI, or POPIA, a SOC 3 report demonstrates systematic control implementation. It won't substitute for regulatory compliance but provides strong supporting evidence.
POPIA accountability: Section 8 of POPIA requires responsible parties to ensure compliance. A SOC 3 report evidences accountability by showing independent verification of security safeguards and privacy controls.
FICA annual reports: When submitting annual compliance reports to the Financial Intelligence Centre, reference your SOC 3 examination as evidence of robust systems and controls supporting your RMCP.
Vendor and Partner Management
Many independent brokers rely on third-party service providers for technology, administration, and outsourced compliance functions. Your SOC 3 status:
- Strengthens your position when negotiating with product providers and insurers
- Demonstrates due diligence when entering into data-sharing arrangements
- Satisfies vendor security requirements in service provider agreements
- Reduces insurance premiums for cyber liability and professional indemnity cover
Deloitte’s guidance on third-party assurance emphasizes how SOC reports facilitate trust in service provider relationships-an increasingly critical factor as South African FSPs digitize operations.
Common Challenges and Practical Solutions for South African Brokers
Implementing soc 3 compliance presents predictable challenges for independent practices. Understanding these obstacles and proven mitigation strategies accelerates your journey.
Challenge 1: Limited IT Resources and Expertise
Reality: Most independent brokers lack dedicated IT staff, relying instead on outsourced providers or part-time contractors.
Solution:
- Engage managed security service providers who understand compliance requirements
- Leverage cloud-based systems (CRM, email, document management) that provide inherent security controls
- Document your oversight controls over third-party providers rather than attempting to assess their technical controls
- Consider inclusive SOC 3 examinations that rely on service providers' existing SOC 2 reports
Challenge 2: Balancing Compliance Costs with Practice Economics
Reality: SOC 3 examinations represent significant investment for practices with 2-10 advisors.
Solution:
- Phase implementation over 12-18 months to spread costs
- Share auditor costs with other practices in buying groups or networks (if systems are similar)
- Position SOC 3 as client acquisition tool; calculate return on investment based on premium clients won
- Leverage existing POPIA, FICA, and FAIS compliance work-don't create parallel programs
Challenge 3: Maintaining Control Effectiveness Post-Examination
Reality: Controls that operated effectively during the examination period may degrade without ongoing attention.
Solution:
Quarterly control testing schedule:
- Q1: Access reviews, backup testing, privacy compliance audit
- Q2: Change management review, security monitoring analysis, vendor assessment updates
- Q3: Business continuity plan testing, incident response drill, access reviews
- Q4: Annual control assessment, management review, pre-renewal examination preparation
Assign specific responsibilities to practice principals, compliance officers, and outsourced providers. Document testing in a centralized compliance register that also tracks POPIA, FICA, and FAIS obligations.
Challenge 4: Integrating SOC 3 with Evolving Regulatory Requirements
Reality: South African financial services regulation continues evolving. COFI implementation, POPIA enforcement, and new FSCA conduct standards create moving targets.
Solution:
- Build flexibility into control documentation-focus on principles rather than specific regulatory citations
- Attend industry webinars on evolving assurance frameworks that address Trust Services Criteria updates and emerging risks like AI
- Engage compliance consultants who monitor both international SOC developments and South African regulatory changes
- Review control frameworks annually to incorporate new obligations without wholesale redesign
Integrating SOC 3 with Broader Security and Compliance Frameworks
For FSPs seeking to optimize compliance investment, soc 3 compliance shouldn't exist in isolation. Integration with other security frameworks creates efficiency and demonstrates comprehensive risk management.
SOC 3 and ISO 27001 Alignment
ISO 27001 (Information Security Management Systems) and SOC 3 share substantial control overlap. Both frameworks address:
- Access control and authentication
- Cryptographic controls
- Security incident management
- Business continuity and disaster recovery
- Supplier security management
South African FSPs implementing ISO 27001 for broad information security can pursue SOC 3 as a client-facing attestation of their ISO controls. Conversely, firms beginning with SOC 3 lay groundwork for eventual ISO 27001 certification.
Mapping to NIST Frameworks
Large institutional clients and international partners increasingly request evidence of alignment with NIST frameworks. The NIST SP 800-53 control catalog provides detailed mappings between federal security controls and private-sector frameworks like SOC.
Creating a simple mapping document that shows how your SOC 3 controls satisfy NIST families (Access Control, Audit and Accountability, Incident Response, etc.) demonstrates maturity beyond basic compliance.
Cloud Security Alliance (CSA) STAR Integration
FSPs using cloud service providers benefit from understanding how SOC reports integrate with CSA STAR registrations and certifications. Many cloud vendors publish both SOC 2/3 reports and CSA STAR attestations.
When evaluating cloud providers for client data storage, commission processing, or CRM systems, request:
- Current SOC 2 Type II report (for detailed control descriptions)
- SOC 3 report (for public attestation)
- CSA STAR certification (for cloud-specific security controls)
Document your review of these reports in your vendor due diligence files-satisfying both FICA third-party risk management requirements and SOC 3 control criteria for subservice organizations.
Building a Sustainable Compliance Culture Around SOC 3
Achieving initial soc 3 compliance represents a milestone, but sustaining certification requires cultural integration. For South African independent brokers, this means embedding security and privacy consciousness into daily operations.
Staff Training and Awareness
Onboarding programs: New employees should receive training covering:
- POPIA privacy obligations and data subject rights
- FICA client due diligence and reporting requirements
- Information security best practices (password hygiene, email security, device management)
- SOC 3 control framework and their role in maintaining compliance
Annual refreshers: Conduct annual compliance training that updates staff on:
- Regulatory changes (FSCA circulars, POPIA guidance, FICA amendments)
- Emerging threats (phishing, ransomware, social engineering)
- Control testing results and areas for improvement
- Real-world incidents and lessons learned
Role-specific training: Tailor training intensity to job responsibilities:
| Role | Training Focus | Frequency |
|---|---|---|
| Financial advisors | POPIA client interactions, FICA CDD, confidentiality | Quarterly |
| Administrative staff | Data protection, access control, email security | Quarterly |
| Practice principals | Control framework, management review, incident response | Monthly |
| Compliance officers | Full SOC 3 framework, regulatory alignment, testing procedures | Monthly |
Continuous Monitoring and Improvement
Rather than treating SOC 3 as an annual event, establish continuous monitoring:
Security event review: Weekly review of security logs, failed login attempts, and access anomalies. Document findings and remediation in an incident register.
Control effectiveness metrics: Track quantitative indicators of control performance:
- Percentage of staff completing required training
- Average time to provision/deprovision user access
- Backup success rates and restoration test results
- Privacy request response times
- Vendor assessment completion rates
Management review meetings: Quarterly meetings where practice principals review:
- Control testing results and any deficiencies
- Security incidents and near-misses
- Regulatory updates affecting compliance obligations
- Client feedback on security and privacy practices
- Budget and resource allocation for compliance activities
Incident Response and Remediation
Despite robust controls, security incidents and control failures occur. SOC 3 frameworks require documented incident response procedures:
- Detection and reporting: All staff must know how to report suspected security incidents, privacy breaches, or control failures
- Assessment and containment: Practice principal or compliance officer assesses severity and contains impact
- Investigation and root cause analysis: Determine what failed and why
- Remediation: Implement corrective actions and control enhancements
- Communication: Notify affected parties as required by POPIA, report to authorities if mandated by FICA
- Documentation: Record the incident, response, and lessons learned in your compliance register
Practitioner guidance on SOC examinations emphasizes that auditors don't expect zero incidents-they expect documented, effective response and remediation processes.
Advanced Considerations for Multi-Office and Growing Practices
As independent brokers expand-adding advisors, opening branches, or acquiring other practices-soc 3 compliance complexity increases. Strategic planning maintains certification efficiency.
Multi-Location Control Standardization
Centralized vs. distributed controls: Determine which controls centralize (network security, email systems, CRM platforms) and which replicate per location (physical security, local backup procedures).
Documentation approach: Create:
- Master control documentation describing centralized controls applicable across all locations
- Location-specific appendices addressing physical security, local systems, and office-specific procedures
- Control testing schedules that rotate locations (examine Location A in Q1, Location B in Q2, etc.)
Acquisition Integration Planning
When acquiring another practice, SOC 3 certification complicates integration:
Pre-acquisition due diligence: Request compliance documentation from acquisition targets:
- POPIA compliance evidence
- FICA RMCP documentation
- Information security policies and procedures
- Client data inventory and processing activities
Integration roadmap: Plan a 12-18 month integration timeline:
- Months 1-3: Maintain separate systems; conduct gap assessment of acquired practice controls
- Months 4-9: Migrate client data to consolidated systems; extend SOC 3 controls to acquired staff
- Months 10-12: Complete integration; conduct pre-examination readiness assessment
- Month 13+: Include acquired operations in next SOC 3 examination
Scope expansion notification: Inform your SOC 3 auditor of significant acquisitions or expansion. Substantial scope changes may require interim examinations or adjustments to examination period.
SOC 3 compliance provides South African financial advisors and independent brokers with a structured, internationally recognized framework that simultaneously satisfies domestic regulatory obligations and builds client confidence. By integrating Trust Services Criteria with POPIA, FICA, and FAIS requirements, FSPs create efficient compliance programs that demonstrate accountability while supporting business growth.
For FICA and RMCP compliance support:
Holistic Compliance Management Solutions (Pty) Ltd offers specialized FICA RMCP training and implementation support tailored to independent brokers and FSPs navigating the intersection of South African regulatory requirements and international assurance frameworks. Our services include:
- FICA RMCP gap assessments that identify control deficiencies and documentation gaps
- Integrated compliance training covering POPIA, FICA, FAIS, and COFI in practical, workflow-specific contexts
- Control documentation support for FSPs preparing for SOC examinations or FSCA inspections
Who this is for: Independent brokers, regulated FSPs, compliance officers at smaller practices, and advisors implementing Risk Management and Compliance Programmes.
Schedule FICA training with Holistic Compliance Management Solutions (Pty) Ltd to build controls that satisfy both regulatory examiners and third-party auditors, creating a foundation for sustainable compliance and client trust.