Regulatory Audits: Essential Guide for Compliance in 2026
Organizations operating in regulated industries face increasing scrutiny from oversight bodies tasked with ensuring adherence to laws, standards, and ethical practices. Regulatory audits serve as critical checkpoints that verify whether businesses comply with applicable requirements, protect stakeholders, and maintain the integrity of their operations. These formal examinations evaluate everything from financial reporting and data protection to environmental standards and consumer protection measures. For Financial Service Providers and other regulated entities, understanding the regulatory audit process is essential for maintaining licenses, avoiding penalties, and building trust with clients and regulators alike.
Understanding the Scope of Regulatory Audits
Regulatory audits represent systematic examinations conducted by authorized agencies or third-party auditors to assess compliance with specific regulations, laws, and industry standards. Unlike internal audits that companies conduct voluntarily, regulatory audits are typically mandated by law or required as conditions of licensure or certification.
These audits vary significantly across industries and jurisdictions. Financial institutions may face regulatory audits examining anti-money laundering controls, capital adequacy, and consumer protection practices. Healthcare providers undergo reviews of patient privacy safeguards and billing accuracy. Manufacturing facilities face environmental compliance audits assessing waste management and emissions controls.
Key Characteristics That Define Regulatory Audits
Several distinguishing features set regulatory audits apart from other types of organizational reviews:
- Mandatory nature driven by legal or licensing requirements
- External authority vested in government agencies or designated auditors
- Defined scope based on specific regulations and compliance frameworks
- Formal consequences including penalties, sanctions, or license revocation for non-compliance
- Predetermined standards established through legislation, regulations, or industry codes
The Public Company Accounting Oversight Board provides detailed inspection procedures that demonstrate how regulatory bodies establish audit methodologies to ensure consistent evaluation of compliance obligations.
Preparation Strategies for Regulatory Audits
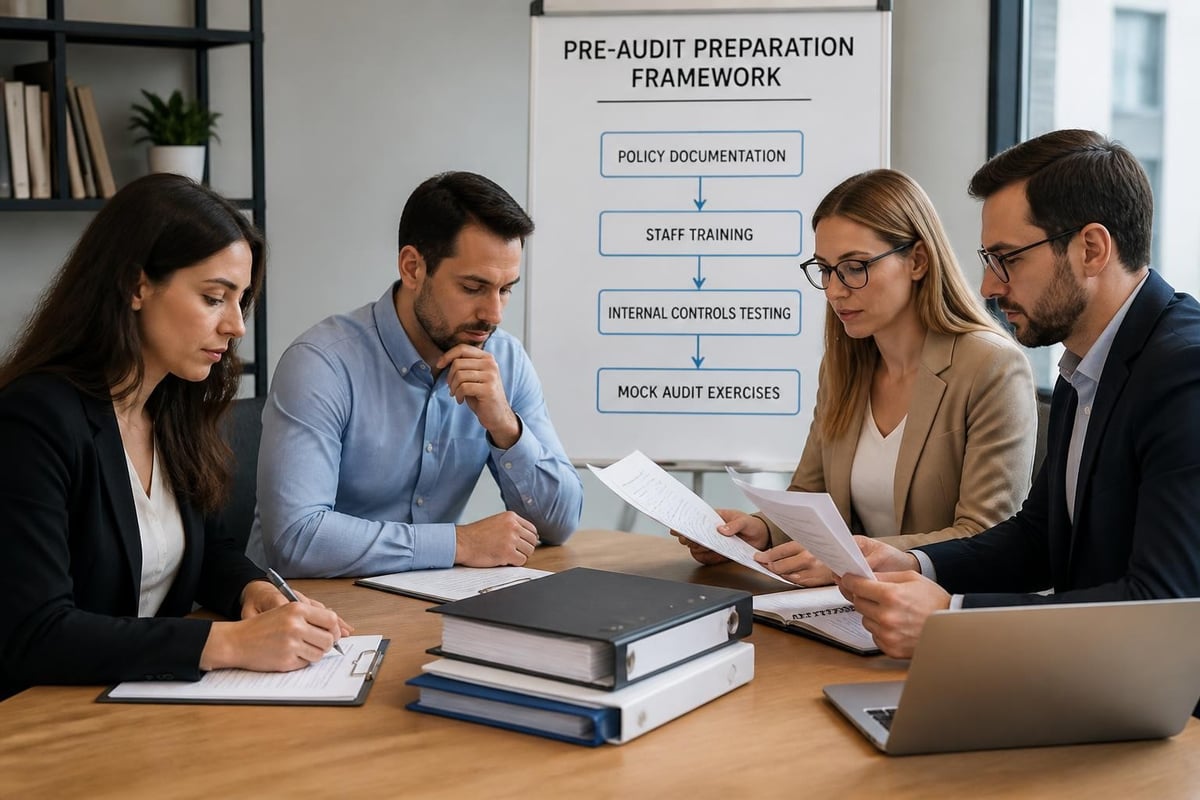
Effective preparation distinguishes organizations that navigate regulatory audits smoothly from those that struggle with findings and remediation. A proactive approach begins long before auditors arrive at your facility or request documentation.
Building a Documentation System
Comprehensive record-keeping forms the foundation of audit readiness. Organizations should maintain organized files containing:
- Policy and procedure manuals covering all regulated activities
- Training records demonstrating staff competency and awareness
- Transaction logs providing audit trails for critical processes
- Previous audit reports and corrective action documentation
- Compliance monitoring reports showing ongoing self-assessment activities
Financial Service Providers particularly benefit from implementing robust documentation systems that track client interactions, risk assessments, and complaint resolution processes. These records demonstrate commitment to regulatory obligations and facilitate efficient responses to auditor requests.
Conducting Internal Pre-Audits
Organizations that regularly test their own compliance through internal audits and monitoring programs identify gaps before regulators discover them. This self-assessment approach involves:
- Reviewing recent regulatory changes and assessing implementation status
- Testing control effectiveness through sampling and transaction reviews
- Interviewing staff to verify understanding of compliance requirements
- Comparing current practices against regulatory standards and best practices
- Documenting findings and implementing corrective actions proactively
The EPA’s audit protocols offer valuable frameworks that organizations can adapt for conducting thorough self-assessments across various regulatory domains.
The Regulatory Audit Process Explained
Understanding what happens during regulatory audits helps organizations prepare appropriately and respond effectively throughout each phase. While specific procedures vary by regulator and industry, most audits follow a predictable structure.
Opening Conference and Scope Definition
Regulatory audits typically begin with an opening meeting where auditors introduce themselves, explain the audit's purpose and scope, and outline their information needs. This initial conversation establishes communication protocols and timelines for the examination.
Auditors may request workspace, access to systems, and availability of key personnel for interviews. Organizations should designate a primary contact person who coordinates responses and manages document requests efficiently.
Document Review and Testing Procedures
The examination phase involves detailed review of policies, procedures, transactions, and controls. Auditors employ various testing methodologies:
| Testing Method | Purpose | Example Application |
|---|---|---|
| Sampling | Verify compliance across representative transactions | Reviewing 50 client onboarding files for FICA verification |
| Walkthroughs | Understand process flows and control points | Following a complaint from receipt through resolution |
| Interviews | Assess staff knowledge and practice adherence | Questioning advisors about suitability assessment procedures |
| System testing | Evaluate automated controls and data integrity | Testing access restrictions and audit trail functionality |
The U.S. Customs and Border Protection Trade Regulatory Audit program demonstrates how regulators combine document review with transactional testing to assess compliance comprehensively.
Findings Communication and Response
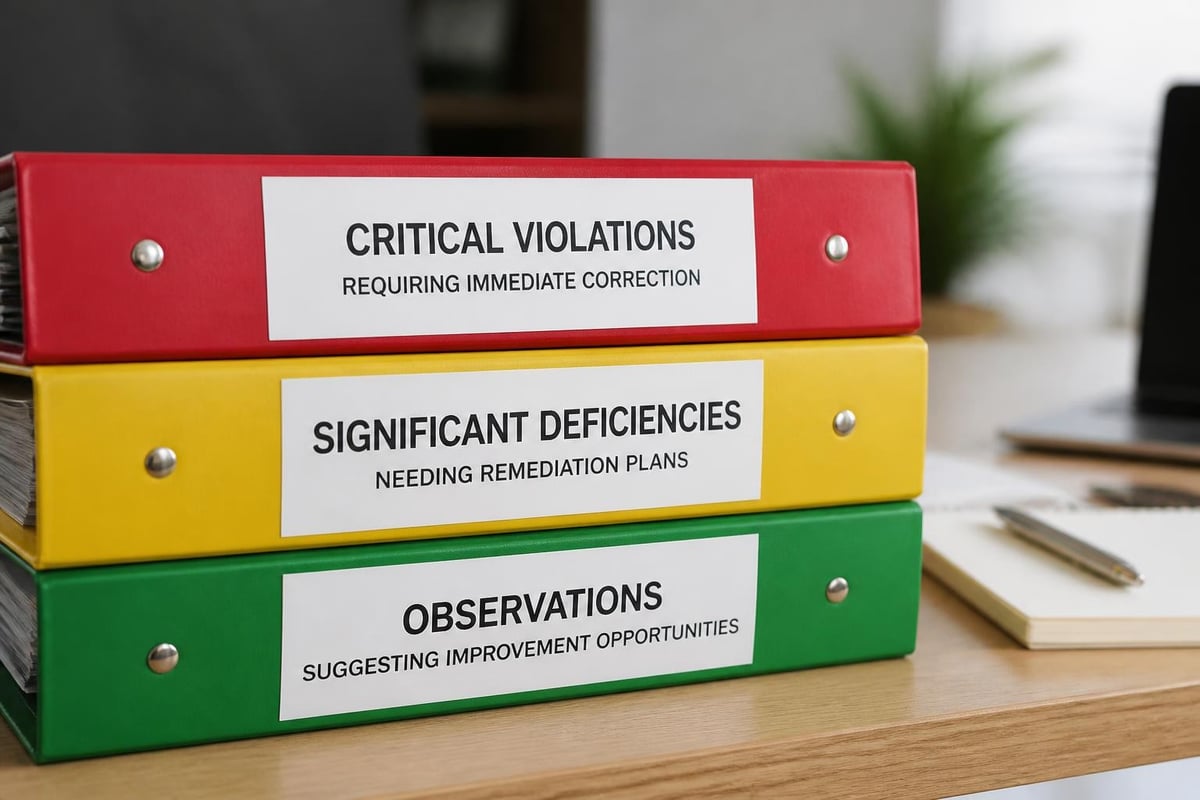
Upon completing fieldwork, auditors typically conduct a closing conference to discuss preliminary findings. Organizations receive opportunities to provide additional information, clarify misunderstandings, or challenge factual inaccuracies before final reports are issued.
Common Focus Areas Across Regulatory Audits
While regulatory audits vary by industry, certain themes recur across different examination types. Recognizing these common focus areas helps organizations strengthen controls in high-risk domains.
Governance and Oversight Structures
Regulators consistently evaluate whether organizations maintain appropriate governance frameworks. This includes examining:
- Board or management oversight of compliance functions
- Segregation of duties preventing conflicts of interest
- Authority delegation and decision-making documentation
- Compliance officer independence and resource adequacy
- Risk management integration into strategic planning
Financial Service Providers must demonstrate that compliance considerations influence business decisions at the highest levels, not merely as administrative afterthoughts.
Data Protection and Privacy Controls
With increasing focus on consumer information security, regulatory audits scrutinize data handling practices extensively. Examiners assess encryption standards, access controls, breach response procedures, and third-party vendor management.
The Centers for Medicare & Medicaid Services conducts audits examining healthcare data protection, offering insights into privacy-focused regulatory examinations applicable across industries.
Financial Controls and Reporting Accuracy
Whether examining client fund handling, capital adequacy, or cost allocation, auditors verify that financial controls prevent errors and fraud. This includes testing reconciliation procedures, authorization hierarchies, and reporting accuracy.
Responding to Audit Findings Effectively
How organizations respond to regulatory audit findings significantly impacts both immediate outcomes and long-term regulatory relationships. A professional, systematic approach to remediation demonstrates commitment to compliance.
Developing Corrective Action Plans
Upon receiving audit findings, organizations should promptly develop detailed remediation plans addressing:
- Root cause analysis identifying why violations or deficiencies occurred
- Specific corrective actions describing concrete steps to resolve issues
- Responsibility assignment designating individuals accountable for implementation
- Completion timelines establishing realistic deadlines for each action
- Verification methods explaining how compliance will be validated
Regulators evaluate not just whether problems are fixed, but whether organizations understand underlying causes and implement sustainable solutions preventing recurrence.
Communicating with Regulators
Transparent, timely communication with regulatory bodies throughout the remediation process builds credibility and trust. Organizations should:
- Acknowledge findings without defensive justifications
- Request clarification on ambiguous requirements
- Provide progress updates at agreed intervals
- Report implementation challenges encountered
- Submit evidence of completed corrective actions
The Federal Trade Commission’s audit and evaluation processes emphasize the importance of ongoing dialogue between auditors and audited entities in promoting effective compliance.
Leveraging Technology for Audit Readiness
Modern compliance technology transforms how organizations prepare for and manage regulatory audits. Digital tools streamline documentation, automate monitoring, and enhance response capabilities.
Compliance Management Systems
Integrated platforms centralize policy management, training tracking, and compliance monitoring activities. These systems offer several audit-related benefits:
- Centralized documentation providing auditors single-source access to required materials
- Automated workflows ensuring consistent execution of compliance procedures
- Audit trails capturing detailed activity logs for regulatory review
- Dashboard reporting visualizing compliance status across multiple requirements
- Task management tracking corrective actions and verification activities
Data Analytics and Continuous Monitoring
Advanced analytics enable organizations to identify compliance risks before regulatory audits reveal them. Continuous monitoring tools analyze transactions, communications, and activities in real-time, flagging anomalies that warrant investigation.
Financial Service Providers can implement analytics monitoring client transactions for suspicious patterns, advisor activities for unsuitable recommendations, or complaint trends indicating systemic issues. This proactive identification supports early intervention and demonstrates robust compliance cultures.
Building a Culture of Compliance Excellence
Sustainable audit readiness extends beyond policies and procedures to organizational culture. Companies that embed compliance into daily operations rather than treating it as periodic checkbox exercises achieve better regulatory outcomes.
Training and Awareness Programs
Regular training ensures all staff understand their compliance obligations and the organization's commitment to regulatory adherence. Effective programs include:
- Role-specific training tailored to individual responsibilities and risk exposure
- Regulatory update sessions communicating new requirements and implementation approaches
- Case study discussions analyzing compliance failures and successful practices
- Testing and certification verifying comprehension and competency
- Refresher courses reinforcing critical concepts at regular intervals
Organizations offering professional compliance management services understand that well-trained personnel form the first line of defense against regulatory violations.
Accountability and Consequence Management
Clear accountability structures ensure compliance responsibilities are taken seriously throughout organizations. This includes:
| Element | Implementation Approach | Audit Demonstration |
|---|---|---|
| Performance metrics | Include compliance objectives in evaluations | Show evaluation forms and achievement data |
| Incentive alignment | Reward compliance achievements, not just sales | Document incentive structure and payouts |
| Consequence framework | Establish progressive discipline for violations | Provide disciplinary action records |
| Leadership modeling | Demonstrate executive commitment to compliance | Show board meeting minutes discussing compliance |
Industry-Specific Regulatory Audit Considerations
Different sectors face unique regulatory audit challenges reflecting their distinct risk profiles and regulatory frameworks. Understanding industry-specific expectations helps organizations prepare appropriately.
Financial Services Regulatory Audits
Financial Service Providers encounter regulatory audits examining multiple compliance domains simultaneously. Key focus areas include:
- Financial Advisory and Intermediary Services Act (FAIS) compliance for South African entities
- Anti-money laundering and counter-terrorism financing controls under FICA
- Consumer protection requirements ensuring fair treatment and transparency
- Fit and Proper assessments of key individuals
- Capital adequacy and financial soundness measures
Auditors assess whether advisors conduct proper needs analyses, provide suitable recommendations, disclose conflicts of interest, and maintain required competencies through ongoing professional development.
Healthcare Regulatory Audits
Healthcare organizations face audits examining patient safety, privacy protections, billing accuracy, and quality of care. Regulatory bodies review medical record documentation, informed consent processes, and incident reporting systems.
Environmental Regulatory Audits
Manufacturing and industrial facilities undergo environmental audits assessing compliance with emissions standards, waste management requirements, and resource usage regulations. The Department of Energy’s audit processes illustrate how regulators examine environmental and energy efficiency compliance across government contractors and regulated entities.
The Value Proposition of Regulatory Audits
While often viewed as burdensome, regulatory audits provide significant value to organizations willing to embrace them constructively. Understanding these benefits helps reframe audits as opportunities rather than threats.
Risk Identification and Mitigation
Regulatory audits identify compliance gaps that expose organizations to legal liability, financial penalties, and reputational damage. Early detection through audits enables corrective action before minor issues escalate into major violations.
External auditor perspectives often reveal blind spots that internal teams overlook due to familiarity with existing practices or organizational pressures. This fresh evaluation strengthens overall risk management frameworks.
Process Improvement Opportunities
Audit findings frequently highlight operational inefficiencies beyond mere compliance concerns. Organizations discover opportunities to streamline processes, reduce costs, enhance customer experiences, and improve data quality through audit-driven analysis.
Stakeholder Confidence Building
Clean audit results or demonstrated commitment to remediation builds confidence among clients, investors, regulators, and business partners. This trust translates into competitive advantages, easier regulatory relationships, and enhanced market reputation.
The Code of Federal Regulations definition of audit procedures emphasizes how audits serve public interests by ensuring regulated entities operate within legal boundaries, protecting consumers and maintaining market integrity.
Emerging Trends Shaping Regulatory Audits
The regulatory audit landscape continues evolving in response to technological advances, changing business models, and emerging risks. Organizations must anticipate these trends to maintain audit readiness.
Data-Driven Audit Methodologies
Regulators increasingly employ advanced analytics and artificial intelligence to identify audit targets and focus examination efforts. Risk-based selection replaces random sampling, with algorithms flagging organizations exhibiting concerning patterns.
This shift demands that companies maintain high-quality data systems capable of producing accurate, complete information for regulatory analysis. Poor data hygiene increasingly triggers audit selection and intensified scrutiny.
Virtual and Hybrid Audit Formats
The COVID-19 pandemic accelerated adoption of remote audit techniques that persist into 2026. Regulators conduct virtual interviews, review electronically submitted documents, and perform screen-sharing system demonstrations without physical site visits.
Organizations must ensure remote access capabilities, secure data transmission protocols, and staff comfort with virtual communication technologies to facilitate these hybrid audit formats effectively.
Expanded Scope and Interconnected Regulations
Regulatory frameworks increasingly overlap, with single audits examining compliance across multiple domains. Financial services regulatory audits now routinely assess cybersecurity controls, data privacy practices, and operational resilience alongside traditional financial compliance.
This integration requires holistic compliance approaches recognizing interconnections between different regulatory requirements rather than managing them in isolated silos.
Regulatory audits represent essential mechanisms ensuring organizations operate ethically, legally, and sustainably within their regulatory environments. By approaching these examinations with thorough preparation, transparent cooperation, and commitment to continuous improvement, businesses transform potential compliance challenges into opportunities for operational excellence. Holistic Compliance Management Solutions provides professional compliance management services specifically designed to help Financial Service Providers and other regulated entities navigate complex regulatory landscapes, maintain audit readiness, and build sustainable compliance frameworks that support long-term business success in South Africa's evolving regulatory environment.